発行体、移転代理人、法務・コンプライアンス、システム担当者向け:米証券取引委員会(SEC)のS7-2026-30は、ブロックチェーンを公式な証券保有者記録の全部または一部に使う構成を視野に入れた規則案です。2026年10月8日時点では最終規則ではありません。本記事では、施行済みの義務と取り違えず、公式名簿、法的権利、記録へのアクセス、訂正、譲渡審査をどう確認するかが分かります。
SECの移転代理人ルール近代化案とは
S7-2026-30が提案された背景
SECは2026年9月1日、登録移転代理人に関する規則を大幅に近代化するS7-2026-30を公表しました。SECの説明では、基礎となる規則の多くは1970年代から1980年代に採用されました。その後、証券の記録と連絡は紙中心から電子化し、現在は分散型台帳技術(DLT)、ブロックチェーン、AIを業務に使う場面も想定されます。古い規則のままでは、電子記録の保護、サイバーリスク、障害時の復旧、第三者サービスへの依存を十分に扱いにくいことが提案の背景です。
移転代理人は、発行体に代わって証券保有者の記録を維持し、所有者の変更、証書の発行・取消、配当などの処理を支える主体です。誰を登録所有者として扱うかという基盤を担います。トークン化証券でもこの役割が消えるとは限りません。記録媒体が紙や通常のデータベースからDLTへ変わっても、正確な記録、権利処理、検査対応の責任は残るからです。
改正・新設・廃止の対象範囲
【提案要件】規則案は一つのブロックチェーン条項だけを追加するものではありません。登録申請と年次報告、記録保存、資産保護、顧客などの資金の分別、重要リスクの管理、事業継続、休眠保有者への対応、遵守制度、譲渡制限表示、未登録証券取引の支援などを横断的に見直すパッケージです。公式ページは、既存規則と様式の改正、新規則2本の導入、既存規則1本の廃止を掲げています。
つまり論点は「ブロックチェーンを使ってよいか」という単純な許可・不許可ではありません。使うなら、従来型の名簿と同じように正確性、可用性、監査可能性を確保できるかが問われます。DLTは記録技術の選択肢であり、法務、本人確認、資金管理、BCPを自動的に完成させるものではありません。
最終規則ではない点と今後の手続き
【未確定】S7-2026-30は2026年10月8日時点で提案です。Federal Register掲載版では、意見募集期限は2026年11月3日とされています。SECの公開コメントページには、個人、移転代理人、ブロックチェーン関係者などから寄せられた意見や面談記録が掲載されています。コメントを経て、条文が修正される、採択時期が変わる、または一部が採択されない可能性もあります。
【編集部の推奨】社内資料では「SECが義務化した」ではなく「SECが提案している」と記載するのが正確です。最終化を前提に本番システムを固定するのではなく、現行義務と提案内容を分け、変更可能な設計にしておく必要があります。
ブロックチェーンを公式株主名簿に使える可能性
まなぶ「ブロックチェーンに全取引が残るなら、それがそのまま株主名簿になるんですか?」
クリプ「記録が残ることと、法律上の公式名簿であることは別なんだ。誰のどの権利を記録し、誰が訂正できるかまで決めて初めて実務で使えるよ。」
DLTがmaster securityholder fileになり得る構成
【提案要件】規則案は、DLTをmaster securityholder file(証券保有者の氏名・住所・保有数量などを集約する中心的な公式記録)の全部または一部として使う構成を想定しています。実務上は、配当や議決権の基準となる「正本」がどこかを決める概念です。これはDLTを単なる補助的な取引ログとして使う場合より踏み込んだ考え方です。適切に構成されれば、ウォレットアドレス、保有数量、移転履歴などを公式記録に組み込む余地があります。
ただし、チェーン上のデータだけで必要な情報がそろうとは限りません。公開アドレスは文字列であり、氏名、住所、税務情報、本人確認資料、譲渡制限の根拠、連絡先をそのまま表しません。個人情報を公開チェーンへ直接書けば消去や秘匿が難しくなります。オンチェーンの識別子とオフチェーンの登録情報を安全に結び付ける設計が候補になります。
全部オンチェーンと一部オンチェーンの違い
全部オンチェーン型では、公式残高と移転がDLT上で更新され、別の基幹台帳を正本として持たない構成が考えられます。二重入力を減らせる可能性がある一方、チェーン停止、フォーク、スマートコントラクトの不具合、鍵喪失が公式記録へ直結します。どの状態を正しい正本と扱うか、緊急時に停止・訂正できるかが重要です。
一部オンチェーン型では、DLTに残高や移転の一部を記録し、氏名などはオフチェーンで管理します。個人情報を分離できる反面、二つの記録がずれる危険があります。オンチェーン移転は完了したのに登録名簿が更新されていない場合、基準日時点の配当や議決権を誰に与えるかが問題になります。照合頻度、差異検知、確定時刻、例外処理を先に定めなければなりません。
閲覧・検査・複製を可能にする記録設計
【提案要件】提案上の重要語が「独立アクセス」です。移転代理人は、記録を閲覧し、検査し、複製できなければなりません。外部ベンダーの画面で残高を見られるだけ、または秘密鍵を持つ一人だけが情報を取り出せる状態では、障害、契約終了、担当者不在のときに業務が止まります。ノード、API、エクスポート、バックアップのいずれを使う場合も、必要期間の記録を再現可能な形式で取得できることが要点です。
台帳の完全な履歴を誰が保持するか、当局へどの形式で提出するか、暗号学的なデータと人が読める記録をどう対応付けるか、アクセス権を失った場合にどう復旧するかを確認します。誰でも閲覧できることと、移転代理人が法定記録を意味のある形で複製できることは同じではありません。
トークン保有と法的所有権が一致するとは限らない
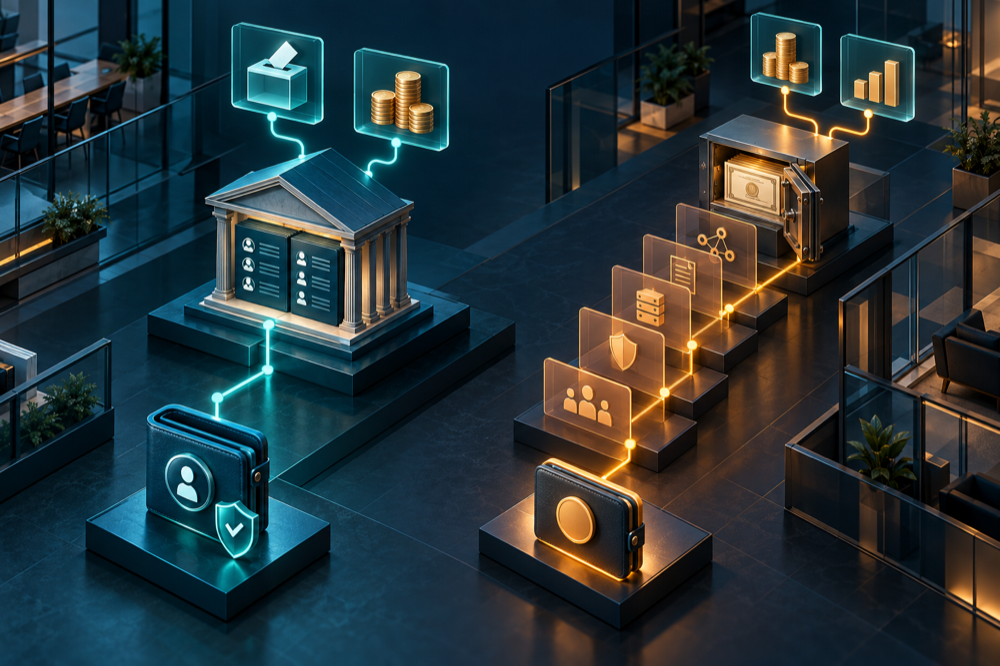
まなぶ「同じ会社の株価に連動するなら、どのトークンも同じ権利だと思っていました。」
クリプ「名前や値動きでは判断できないんだ。会社に対する株主権なのか、第三者への請求権なのかを契約と公式名簿で確かめよう。」
発行体主導トークンの所有者記録
SECスタッフの2026年1月の声明は、トークン化証券を発行体主導と第三者主導に分けています。発行体主導では、発行会社または代理人が暗号ネットワークを所有者記録に組み込みます。トークン移転が公式記録の更新と直接結び付く構成もあれば、チェーン外の名簿更新を伴う構成もあります。
発行体主導だから自動的に安全という意味ではありません。利用可能なウォレット、本人確認、譲渡制限、配当基準日、議決権行使、チェーン移行、鍵喪失時の再発行を誰が決めるかを確認します。発行体と移転代理人の契約にも、公式記録の所在と最終決定権を明記する必要があります。
第三者主導トークンが表す権利
第三者主導では、発行会社と無関係な事業者が原株を保有し、その経済的な権利を表すトークンを発行する構成などがあります。この場合、公式株主名簿に載るのは第三者や保管主体で、トークン保有者はその第三者に対する契約上の権利を持つにすぎないことがあります。株式そのものを直接保有しているとは限りません。
同じ「トークン化株式」でも、原株と一対一で交換できるか、誰が原株を保管するか、担保設定される可能性があるか、償還停止条件は何かによって中身は変わります。構造の違いはSECのInnovation Exemption解説でも扱っていますが、個別商品では開示と契約を確認する必要があります。
配当・議決権と第三者の信用・破綻リスク
第三者が原株から配当を受け、それをトークン保有者へ再分配する場合、支払時期、手数料、税務処理、端数処理が原株の直接保有と異なることがあります。議決権も、トークン保有者が発行会社へ直接投票するのではなく、第三者へ指図し、その第三者が名義人として投票する仕組みかもしれません。
さらに、第三者発行者や保管者の信用リスク、業務停止、破綻時の財産分離という追加のリスクを負う可能性があります。原株が存在しても、それが破産財団から分離され、トークン保有者へ返還されるかは契約と適用法によります。価格連動の精度だけではこのリスクは分かりません。
移転代理人に求められる記録管理と業務統制
登録発効45日化とForm TA-2の訂正報告
提案は、Form TA-1による登録が発効するまでの期間を提出後30日から45日へ延ばす内容を含みます。SECは、申請の審査、照会、部局間調整に30日では不足する場合があると説明しています。申請を出せば直ちに業務を始められる仕組みではなく、登録情報の確認により時間を取る案です。
年次報告のForm TA-2については、誤りが判明したときの訂正報告が加わります。オンチェーンデータから集計する項目と、オフチェーン業務から集計する項目の定義をそろえ、修正履歴を残す必要があります。
資産保護・資金分別・重要リスク管理
【提案要件】Rule 17ad-12案は、資産保護、重要リスクの管理、顧客などに帰属する資金の分別口座、事業継続計画を扱います。リスク管理はサイバー攻撃だけではありません。権限集中、内部不正、委託先停止、データ不整合、鍵漏えい、ネットワーク混雑、誤ったコード更新など、業務を止めたり権利記録を壊したりする要因を洗い出します。
顧客資金と自社資金を分けることは、会計上のラベルだけの問題ではありません。どの口座や決済資産に置くのか、入出金を誰が承認するのか、オンチェーン残高と銀行残高をいつ照合するのか、差異が出た場合に取引を止める基準は何かを手続にします。決済に別のデジタル資産を使うなら、その発行者、償還可能性、障害も評価します。
事業継続計画と書面化した遵守制度
BCPは、サーバー停止時にバックアップへ切り替えるだけでは不十分です。公開チェーンが停止・分岐したときの基準、ノードやRPCが使えないときの代替、署名鍵にアクセスできないときの復旧、委託先が使えないときの人員体制、顧客や当局への連絡まで定めます。定期的に試験し、結果に応じて更新することが重要です。
【提案要件】新Rule 17ad-30案は、書面化した遵守制度を求める内容です。責任者、研修、監視、違反報告、是正、年次レビューを一つの体系にします。コードレビューと法務レビューを別々に終えるだけでなく、法令要件がコードへ正しく反映されたか、要件、実装、テスト結果、承認者を追跡できる対応表を作ります。
譲渡制限と未登録取引をどう審査するか
譲渡制限表示を管理する仕組み
証券にはrestrictive legend(転売制限を示す注記)が付くことがあります。これは登録免除に基づく私募などで、移転を認めるか判断する手掛かりです。新Rule 17ad-31案は、この譲渡制限表示と、その付加・解除を管理する仕組みを扱います。デジタル証券では台帳の属性、ウォレットの許可リスト、スマートコントラクトの規則、オフチェーン記録などで表現され得ます。
画面に「制限あり」と表示するだけでなく、制限の根拠、開始日、解除条件、指示権者、審査記録を追えることが重要です。誤って制限を外せば未登録取引を支援するおそれがあり、誤って残せば適法な移転を妨げます。発行体、法律顧問、移転代理人のうち誰の指示で変更するかを明確にします。
未登録取引を支援する際の合理的根拠
【提案要件】Section 5は、原則として証券の募集・販売に登録を求める規定です。提案は、移転代理人がこの規定に違反しないとの合理的根拠を持たずに未登録証券取引を支援することを制限する方向です。「顧客が適法だと言った」という記録だけでなく、取引の登録状況、利用する免除、保有期間、譲渡先の資格、必要な法律意見などを取引の性質に応じて確認する手続が必要になります。
通常の公開市場取引と制限付証券の大口移転ではリスクが異なります。リスクベースの基準を定め、例外を人が審査する経路、拒否理由の通知、記録保存、再審査を設計します。自動判定が許可を返しても、入力情報が古い、例外条件がない、法令変更を反映していない場合があります。
配当・投票・譲渡制限の自動化と責任
スマートコントラクトは、基準日時点の残高に応じた配当計算、投票権の割当て、許可されていないアドレスへの移転拒否などを自動化できます。一方で、参照する保有者情報や制裁リストが誤っていれば、誤った処理を高速で広げます。
法的な例外、裁判所命令、相続、名義変更、誤送付、組織再編などは単純な真偽値に落としにくい場合があります。緊急停止やアップグレード権限を設ければ、その鍵を持つ主体への集中リスクが生じます。コードは責任主体ではないため、仕様決定、承認、監視、障害対応の担当者が必要です。
公開チェーン運用で残る技術・セキュリティ課題
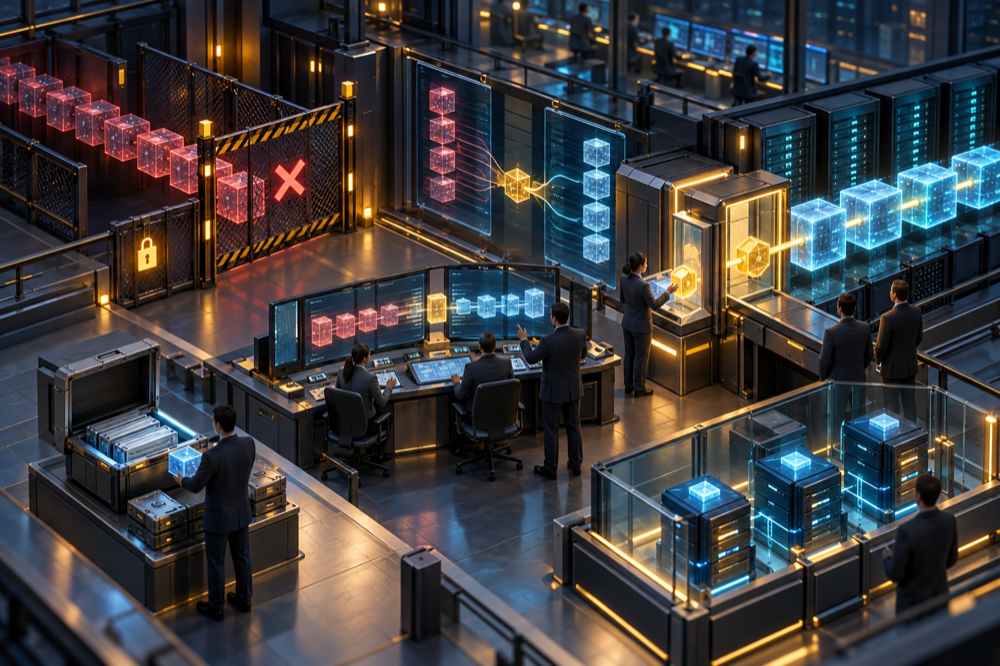
まなぶ「公開チェーンは誰のものでもないのに、移転代理人が単独で支配するってどういう意味ですか?」
クリプ「そこが未解決の論点なんだ。ネットワーク全体ではなく、公式記録へのアクセスや訂正権限をどう確保するかを具体化する必要があるよ。」
公開チェーンにおける単独支配の解釈
【未確定】従来のデータベースなら、移転代理人がサーバーや管理者権限を支配できます。しかし公開・パーミッションレス型チェーンでは、移転代理人はネットワーク全体を所有せず、検証者へ命令もできません。関連分析では、この環境でexclusive controlをどう満たすかが明確でなく、SEC自身も適用方法について問いを示していると整理されています。
【編集部の推奨】実務では、ネットワーク全体ではなく、公式証券のスマートコントラクト、発行・焼却権限、許可リスト、訂正手続、記録抽出への支配をどう構成するかが焦点になります。管理鍵を一社が持てば内部不正や漏えいの単一障害点になります。複数承認、ハードウェア保護、職務分離、操作ログ、緊急時の交代手順で守る必要があります。
ウォレットと本人情報を安全に結び付ける方法
ウォレットアドレスだけでは、法的な氏名、居住地、連絡先、制裁対象か、死亡・合併などの状態が分かりません。一方、これらを公開チェーンに書けば、取引履歴と本人情報が恒久的に結び付き、プライバシー侵害や標的型攻撃の手掛かりになり得ます。必要情報をオフチェーンで保持し、チェーン上には識別子や証明だけを置く方法が考えられます。
その場合も、対応表を誰が管理し、いつ更新し、誰が閲覧できるかが問題です。本人確認を委託しても、移転代理人の記録アクセスと監督責任が消えるとは限りません。暗号化、最小権限、アクセス監査、保存期間、漏えい通知、委託終了時の返却・消去を契約と手続にします。
誤記・鍵喪失・誤送付・フォークを訂正する権限
改ざんしにくさはDLTの長所ですが、公式名簿では誤りを正す必要があります。誤った数量の発行、別人への送付、裁判所命令による移転、相続、秘密鍵の喪失が起きたとき、過去を書き換えなくても、取消記録、凍結、再発行、正しいアドレスへの振替などで現在の権利状態を直せなければなりません。
フォークでは同じ過去から二つの履歴が生じます。どちらを公式記録として採用するか、片方で行われた移転を認めるか、取引をいつ再開するかを決めます。障害中に受けた指示の順序も問題です。発行条件、利用規約、移転代理契約、BCPで整合させます。
実行編:発行体・移転代理人が今確認すべきこと
ここからは前半の説明を、実装順の成果物へ落とします。法務、コンプライアンス、業務、情報セキュリティ、開発が同じ表を使い、「確認事項/成果物/担当/テスト」を一つずつ確定させます。提案段階でも着手できる統制と、最終化まで保留すべき法的判断を混ぜないことが重要です。
1. 構造を決める
確認事項:正本となる公式名簿はどこか、トークンは株式そのものか第三者への請求権か、登録所有者と実質所有者は誰かを特定します。発行体、移転代理人、保管者、トークン発行者、ウォレット事業者の役割と、配当、議決、償還、企業行動の経路も示します。第三者主導型なら、原株の保管、交換可能性、破綻時の財産分離を別枠で確認します。
成果物:一枚の構成図と権利対応表です。法的な株主権、契約上の請求権、オンチェーン残高、公式名簿上の名義を横に並べます。関連する取引制度は米国トークン化株式の制度解説も参照できますが、取引場所の免除と移転代理人の記録要件は別の層です。
担当:法務が権利関係、業務が処理経路、システム担当がデータの所在を記入し、移転代理人と発行体が正本と最終決定権を承認します。説明資料の「トークン化株式」という名称だけで判断せず、契約と名簿の記載を優先します。
テスト:配当基準日、議決権行使、償還、相続、裁判所命令の例を一件ずつ構成図に流し、誰が誰へ指示し、どの記録が更新されるかを追います。経路が途切れる場合は、本番化前の未解決事項として記録します。
2. 記録を定義する
確認事項:登録所有者の基本情報、ウォレットとの対応、残高、移転日時、譲渡制限と根拠、配当・議決処理、本人確認の更新日、例外承認、訂正履歴を項目化します。個人情報をチェーンへ書かない設計でも、その情報が不要になるわけではありません。オンチェーン識別子から、権限のある担当者が登録情報へ到達できる必要があります。
成果物:データ辞書と記録台帳を作り、各項目の正本、入力者、承認者、保存期間、閲覧者、提出形式を記載します。オンチェーンとオフチェーンを併用する場合は、更新契機、照合頻度、差異がある間に優先する記録を明記します。移転量やアドレス数は売買高や投資家数と一致しないため、法定報告の集計定義も固定します。
担当:業務部門をデータオーナーとし、プライバシー担当が本人情報、技術担当が識別子と時刻、コンプライアンス担当が保存・提出要件を確認します。Form TA-1は登録申請、Form TA-2は年次報告に使う様式であり、略号を知ることより、入力根拠と訂正履歴を再現できることが重要です。
テスト:全件エクスポートを実行し、当局へ提出できる人が読める形式へ変換します。送信時刻、ブロック取り込み時刻、確定時刻、社内台帳更新時刻を区別し、配当基準日をまたぐ遅延取引でも同じ判定になるか試します。タイムゾーンと確定に必要なブロック数も記録します。
3. 責任を割り当てる
確認事項:閲覧、承認、発行・焼却、凍結、再発行、コード更新、緊急停止、顧客・当局への通知を誰が担うかを決めます。発行体、移転代理人、委託先の契約上の責任と、実際に鍵や管理画面を操作できる主体が一致しているかを確認します。
成果物:責任分界表と権限一覧です。機能ごとに法的根拠、実行主体、使用鍵、必要承認数、操作ログ、代行者、異議申立て方法を結び付けます。管理鍵には複数承認、ハードウェア保護、職務分離、交代手順を設けます。委託先には再委託、データ所在、インシデント通知時間、契約終了時のデータ返却を定めます。
担当:業務責任者を最終オーナーとし、法務が契約、情報セキュリティが鍵とアクセス、開発がコード、コンプライアンスが監視と報告を受け持ちます。一部門だけで承認が完結しないようにします。
テスト:主要担当者と委託先が不在でも、別ノードでの検証、バックアップからの復元、全件出力、緊急停止ができるか確認します。仕様書の存在ではなく、実行結果、所要時間、承認ログで判定します。
4. 例外と障害をテストする
確認事項:誤送付、鍵喪失、未登録ウォレットへの移転、チェーン停止、フォーク、ノード障害、本人確認ベンダー停止、コード欠陥、サイバー侵害をシナリオにします。各場面で、検知、停止、本人確認、訂正、再開、通知の順序を定めます。
成果物:シナリオ別の試験票とBCPです。たとえば鍵喪失では、本人確認、旧アドレスの凍結、新アドレスへの再発行、二重行使の防止までを一続きにします。フォークでは、採用チェーンの基準、確定前取引の扱い、顧客説明、再開条件を記します。秘密鍵管理の基礎は秘密鍵管理の解説で補足できます。
担当:業務がシナリオの期待結果を定め、情報セキュリティと開発が復旧操作、法務とコンプライアンスが権利訂正と通知を承認します。ベンダーにも参加を求め、契約上の復旧時間が実測値と合うか確認します。
テスト:未登録ウォレットへの移転をコードが拒否するか、人の審査へ回すか、誤って許可した場合に検知・停止・訂正できるかを通して実行します。主要ノードと本人確認事業者が同時に止まる複合障害も試します。成功・失敗だけでなく、判断時間、欠けた情報、手作業への依存、再発防止策を残します。
5. 判断と保留事項を記録する
確認事項:現行法でも必要な統制、規則案が求める内容、SECが意見を求めている未確定事項、編集部が勧める準備を分けます。とくに公開チェーンの「単独支配」の意味や最終条文を前提に、法的構造を固定しないようにします。
成果物:意思決定記録には、判断日、参照した資料と版、提案条項・ページ、置いた前提、実装した項目、保留理由、責任者、再確認日を記載します。「規則案に対応済み」という広い表現は避けます。便益だけでなく、ノード運用、鍵管理、監査、本人情報分離、例外処理、法令変更対応の費用と人員を比較します。
担当:部門横断の承認者を置き、公開コメント、SEC追加資料、最終規則の公表時に変更影響をレビューします。概念実証、限定利用、本番運用を分け、各段階の終了条件を経営判断として残します。
テスト:規則案の一項目が変わった想定で、影響する契約、データ項目、コード、手順、利用者説明を意思決定記録から特定できるか確認します。追跡できなければ、要件と実装の対応表を補います。判断根拠が一次資料のどの箇所に対応するかも併記し、後任者が同じ結論を再現できる状態にします。一般的な証券分類はSEC暗号資産FAQの解説も参照できます。
まとめ
現時点の結論:S7-2026-30は、DLTを公式証券保有者記録の全部または一部に使う構成を想定した近代化案ですが、2026年10月8日時点では最終規則ではありません。トークン残高と法的所有権が一致するかは、発行主体、契約、公式名簿の設計で決まります。
今着手できること:正本と権利構造の可視化、データ辞書、責任分界表、独立した記録出力、鍵・権限管理、BCP、例外テスト、意思決定記録は、最終条文が変わっても役立ちます。実装は「構造→記録→責任→テスト→判断記録」の順で進めます。
最終化まで保留すること:提案だけを根拠に本番の法的構造や公開チェーンの単独支配の解釈を固定する判断です。最終規則、適用時期、州法・会社法との関係を確認し、必要に応じて米国法の専門家へ相談してください。
編集情報:編集部がSEC一次資料と公開コメントを基に2026年10月8日に更新しました。制度・技術情報は公表資料の更新時に見直し、事実誤認が確認された場合は訂正内容と更新日を明示します。執筆・編集担当の資格情報と編集方針はサイトの運営者情報をご確認ください。本記事は一般情報であり、法的助言ではありません。