結論からいうと、2026年10月29日にBinanceの複数チェーンのウォレットから大規模な不正流出が発生し、Binanceは約63億ドルが「影響を受けた」と公表しました。ただし、これは凍結・回収・補償を差し引いた最終損失ではありません。Binance Japanは10月30日18時、点検の結果、顧客資産が安全に保管され、Binanceグローバルの対象ホットウォレットとは別管理だと発表しました。同時刻時点で暗号資産入庫・取引・法定通貨入出金は通常稼働し、暗号資産出庫のみ一時停止中です。
日本の利用者が最優先ですべきことは、メールやSNSの「出金再開」「補償申請」リンクを押すことではなく、公式アプリを自分で開いて告知と口座状態を確認することです。出金解除料、保証金、税金などの名目で先に送金を求める連絡には応じないでください。本記事は2026年10月30日23時30分(日本時間)までの公表資料を基準にしています。
30秒で分かるBinanceハッキングの結論
- 何が起きたか:10月29日20時05分UTC(日本時間30日5時05分)ごろから、複数チェーンのBinanceウォレットで不正な送金が集中しました。
- 金額:Binanceの影響額は約63億ドル。TRM Labsは約63.6億ドル、Ellipticは約64.3億ドル、Bitqueryは約63億ドルと推定しています。評価時刻や対象が違うため、数字は一致しません。
- 凍結:Binanceは約30億ドルをオンチェーンで凍結したと発表しました。ただし「凍結」は「返還済み」ではありません。
- 原因:Binanceの初期調査はDevOps技術者の端末侵害とサービスコンテナへの侵入を示しています。ウォレット秘密鍵そのものが漏れた証拠は見つかっていないとしています。
- 犯行主体:TRM Labsは北朝鮮のTraderTraitorを高確度で帰属先と評価しましたが、Binanceや捜査機関は犯人を最終認定していません。
- 日本利用者:Binance Japanは10月30日18時、顧客資産の安全な保管と対象ホットウォレットとの別管理を確認。暗号資産入庫・取引・法定通貨入出金は通常稼働し、暗号資産出庫の再開は本記事の調査時点で確認できていません。
情報の確度
- 公式確認:約63億ドルの影響、約30億ドルの凍結、端末侵害の初期調査、入出金停止、全損失の補償方針。
- 外部分析:63.6億〜64.3億ドルの推定、EIP-7702委任の利用、TraderTraitorへの帰属評価。
- 未確定:最終実損、全侵入口、完全復旧時刻、補償の実務、犯人の公式認定。
不正流出から資産凍結・サービス停止までの時系列
事件は複数のチェーンでほぼ同時進行し、分析会社の検知、発行体による凍結、Binanceの公式発表が短時間に重なりました。時刻は原資料に合わせてUTCを示し、括弧内に9時間進めた日本時間を併記します。
| 時刻 | 確認された動き | 情報源・確度 |
|---|---|---|
| 10月29日20:04〜20:05 UTC (30日5:04〜5:05 JST) | 複数チェーンのBinanceウォレットから不正流出が集中。Bitqueryは20:04〜23:56 UTCの範囲を分析しました。 | TRM、Elliptic、Bitqueryの外部分析 |
| 流出直後 | TetherとCircleが一部のUSDT、USDCを凍結。各CEO発言を伝えた報道では、Tetherが15億ドル超、Circleが8億ドル超とされました。 | 報道・オンチェーン追跡 |
| 10月30日02:23 UTC (11:23 JST) | Binanceが約63億ドルの影響と約30億ドルの凍結、入出金停止、初期調査、全損失の補償方針を公表しました。 | Binance公式 |
| 10月30日03:22 JST | Binance Japanが日本顧客資産への影響は確認していないこと、取引は継続し全暗号資産入出庫を停止していることを告知しました。 | Binance Japan公式 |
| 10月30日04:36 UTCごろ (13:36 JST) | 預入は正常、出金は停止中で、48時間以内の再開見込みと報じられました。 | 報道。予定であり再開完了ではない |
| 10月30日18:00 JST | Binance Japanが点検の結果、顧客資産の安全な保管と、グローバルの対象ホットウォレットとの別管理を確認。暗号資産入庫・取引・法定通貨入出金は通常稼働し、暗号資産出庫のみ一時停止中と公表しました。 | Binance Japan公式続報 |
TetherとCircleはなぜ資産を凍結できたのか
USDTやUSDCのような中央管理型ステーブルコインでは、発行体が特定アドレスのトークン移転を止める管理機能を持つ場合があります。盗難資金が対象トークンのまま特定されれば、発行体はブロックリストへ登録して移動を止められます。報道された合計は約24億ドル規模ですが、発表時刻、対象アドレス、下流アドレスを含むかで集計が変わります。
一方、ビットコインや通常のETHには、単一の発行体が残高を直接凍結する同じ仕組みはありません。取引所への入金時に止める、分析会社が関連アドレスを警告する、捜査機関がサービス事業者へ協力を求める、といった追跡が中心です。攻撃者が凍結可能なステーブルコインを別資産へ交換しようとするのはこの違いがあるためです。
約63億〜64.3億ドルは最終損失ではない
数字を正しく読む鍵は、「流出・影響額」「凍結額」「回収額」「実損額」を分けることです。Binanceの約63億ドルは事件で影響を受けた資産の初期評価です。TRMの約63.6億ドル、Ellipticの約64.3億ドル、Bitqueryの約63億ドルは、各社が追跡したアドレス、チェーン、トークン価格、評価時刻に基づく推定です。同じ事件を示していても小数点まで一致する性質の数字ではありません。
凍結・回収・実損の違い
- 流出額・影響額
- 管理下のアドレスから不正に動いた資産を、その時点の価格などで評価した額です。
- 凍結額
- 発行体やサービス事業者の対応で動かせない状態になった額です。所有権の判断や返還手続きは残ります。
- 回収額
- 法的・技術的な手続きを経て、正当な管理者へ戻ったことが確認された額です。
- 実損額
- 回収、補償、価格評価、重複計上などを精査した後に残る損失です。
初期には「25億ドル超」、Ellipticの10月30日07:00 UTC(16:00 JST)評価では28.4億ドル、Binance発表では約30億ドルが凍結済みとされました。これは矛盾というより観測時刻と集計範囲の差です。凍結が増えても自動的に利用者へ返還されるわけではなく、関係国の法的手続き、発行体による無効化・再発行、アドレスの帰属確認が必要になる場合があります。
最終額を確定するには、各チェーンの全流出取引、同じ資産の移転を重複して数えていないか、価格をどの時点で評価するか、凍結資産が返還されたか、Binanceが会社資金やSAFUでどこまで補填したかを確認する必要があります。「約63億ドルが盗まれた」と「約63億ドルの損失が残った」は同じ意味ではありません。
速報の数字を比較するときの注意点
暗号資産事件の初期集計は、銀行口座の残高を一度だけ読む作業とは異なります。分析者は既知の流出元アドレスを起点に、複数チェーンの取引を追います。攻撃者が同じ価値を別トークンへ交換した場合、最初の流出と交換後の資産を両方「被害」として足さないよう重複を除く必要があります。ブリッジを通じて別チェーンへ移動した場合も、移動前後を別の損失として数えない整理が欠かせません。
ドル換算額も固定ではありません。暗号資産の価格が大きく動く局面では、流出時、検知時、公表時のどれを採用するかで評価額が変わります。ステーブルコインは額面に近い評価がしやすい一方、他のトークンでは流動性や市場価格の差も考慮が必要です。したがって63億ドル、63.6億ドル、64.3億ドルの差だけを見て、どれか一つが誤りだとは判断できません。
凍結額にも集計上の注意があります。発行体が直接止めた残高、取引所が入金を保留した残高、下流アドレスで追跡中の残高は同じ状態ではありません。記事や投稿が「凍結」「ブロック」「追跡」をまとめて表現している場合は、誰が、どのアドレスの、どの資産を、何時点で動かせなくしたのかを確認します。本記事ではBinance公式の約30億ドルを全体像の基準とし、各社の数字は評価時点を伴う補助情報として扱っています。
判明している侵入経路と送金手口
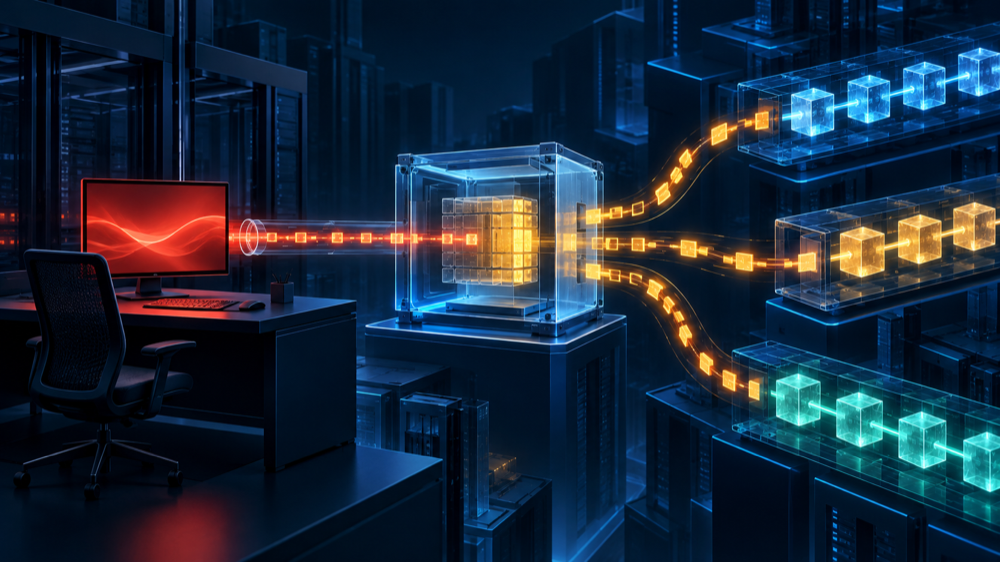
Binanceの初期調査とTRMのオンチェーン分析は、社内環境への侵入とブロックチェーン上の送金という別の段階を説明しています。現時点で「EIP-7702自体の欠陥がBinanceを破った」と結論づける根拠はありません。
DevOps技術者の端末からサービスコンテナへ侵入した可能性
Binanceは、DevOps技術者の端末が侵害され、そこからサービスコンテナへアクセスされ、不正出金が送信された可能性を初期調査として示しました。DevOpsとは、ソフトウェアの開発と運用を連携させる業務領域です。サービスコンテナは、アプリケーションとその実行に必要な環境をまとめた単位を指します。
業務端末が侵害されると、保存された認証情報、ログイン中のセッション、内部ツールへのアクセス権限などが悪用され得ます。ただし、本件でどの認証情報が取得され、誰の承認を回避し、なぜ異常検知が止められなかったかは公表されていません。Binanceは複数の侵入口を調べているとも報じられており、端末侵害だけで全経路が説明できるかは技術的な事後報告を待つ必要があります。
EthereumではEIP-7702委任と事前署名認可を利用
TRMはEthereum上でEIP-7702の委任と事前署名された認可が利用されたと分析しました。EIP-7702は、通常の外部所有アカウントに一時的または継続的にスマートコントラクトのような実行機能を持たせる仕組みです。正当に使えば複数操作の一括実行などに役立ちますが、有効な認可を攻撃者が得れば、その権限の範囲でコードを実行されるおそれがあります。
「認可を失効する」とは、その委任先が以後アカウント権限を使えない状態へ更新することです。利用者の感覚では、漏れた可能性のある合鍵を無効にする措置に近いものです。Binanceは影響したアドレスの認可を失効させたとしています。Ethereum以外では通常の署名付き送金が使われたとの分析であり、全チェーンがEIP-7702で動かされたわけではありません。
秘密鍵漏洩は確認されていないが、全容は未確定
Binanceはウォレット秘密鍵が漏洩した証拠は見つかっていないと発表しました。これは重要な初期所見ですが、「鍵漏洩が絶対になかった」という最終監査結果ではありません。また、鍵が漏れなくても、正規の署名サービスや内部権限が乗っ取られれば不正送金が成立する可能性があります。確認すべきなのは、端末管理、権限分離、署名承認、異常出金検知、チェーン横断の緊急停止が事件後にどう改善されるかです。
利用者自身のアカウントでEIP-7702の操作をした記憶がないからといって、今回の説明と矛盾するわけではありません。公表資料が説明しているのはBinance側の影響アドレスと不正送金の仕組みであり、一般利用者が一斉に悪意ある署名をしたという発表ではないためです。逆に、事件名を使って「あなたのEIP-7702認可を解除する」とウォレット接続や署名を求めるサイトには接続しないでください。解除が必要だという個別連絡を受けても、まず公式告知で対象と手順を確認します。
北朝鮮TraderTraitor関与説の確度
TRM Labsはオンチェーンとオフチェーンの情報を組み合わせ、北朝鮮のTraderTraitorを高確度で帰属先と評価しました。資金移動のパターン、既知アドレスやサービスとの接点、交換行動、活動上の特徴などは帰属判断の材料になります。しかしBinanceは犯人を確定しておらず、捜査機関から本件の最終認定も公表されていません。
サイバー事件の「帰属」には段階があります。民間分析会社の技術評価、企業の内部調査、捜査機関の発表、裁判で立証される事実は、それぞれ根拠と目的が違います。したがって現時点では「TRMが高確度で北朝鮮系と評価」「Binanceと当局の最終認定は未公表」と並べて理解するのが正確です。
Lazarus・APT38・TraderTraitorを同一視しない
Lazarus、APT38、TraderTraitorは、政府機関やセキュリティ企業が北朝鮮関連の活動を説明する際に使う名称ですが、資料ごとに範囲や分類が異なります。過去のRonin事件について米司法省がLazarusの関与を示した事実は、北朝鮮系集団が大型の暗号資産窃取を行ってきた比較材料にはなります。しかし、それだけで今回の実行者、部隊、指揮系統まで同じだと確定することはできません。
Binance・発行体・当局の対応と補償
Binanceはセキュリティ確認のため入出金を一時停止し、影響したアドレスの認可を失効させ、ブロックチェーン分析会社や当局と連携したと発表しました。ReutersはFBIと米シークレットサービスがBinanceに協力していると関係者情報として報じていますが、両機関が犯行主体を公式認定したという意味ではありません。
SAFUと会社資金による全損失の補償方針
BinanceはSAFUと会社資金ですべての損失を補償すると表明しました。SAFUは緊急事態で利用者を保護するための基金です。ただし、補償の対象、基準時刻、利用者による申請の要否、反映時期、SAFUと会社資金の負担内訳は調査時点で明らかになっていません。「補償方針が発表された」ことと「個々の口座への補償が完了した」ことを分けてください。
補償を装う個別連絡には特に注意が必要です。公式発表より先に優先申請を案内し、解除料や保証金の送金、パスワード、2FAコード、シードフレーズ、顔動画、外部QRコードの読み取りを求める相手は信用しないでください。Binanceの窓口を使う場合も、受信メッセージ内のリンクではなく公式アプリや自分で入力した公式サイトから開きます。
更新版Proof of Reservesで見るべき点
Binanceは対応後に更新版Proof of Reserves(PoR、準備資産証明)を公開するとしています。PoRは顧客残高に対応する暗号資産を保有していることを示す仕組みですが、それだけで会社の全負債、法定通貨資産、内部統制、将来の支払能力まで完全に証明するものではありません。公開後は、事件前後の基準時刻、対象資産、顧客負債との対応、除外項目、第三者検証の有無を確認します。
取引所の安全性を比較する際はPoRだけでなく、資産分別、出金管理、事故時の補償、規制上の位置付けも見ます。基礎から見直す場合は暗号資産取引所の種類と選び方と取引所保管と自己管理の考え方も参考になります。
Binance Japan利用者が取るべき行動
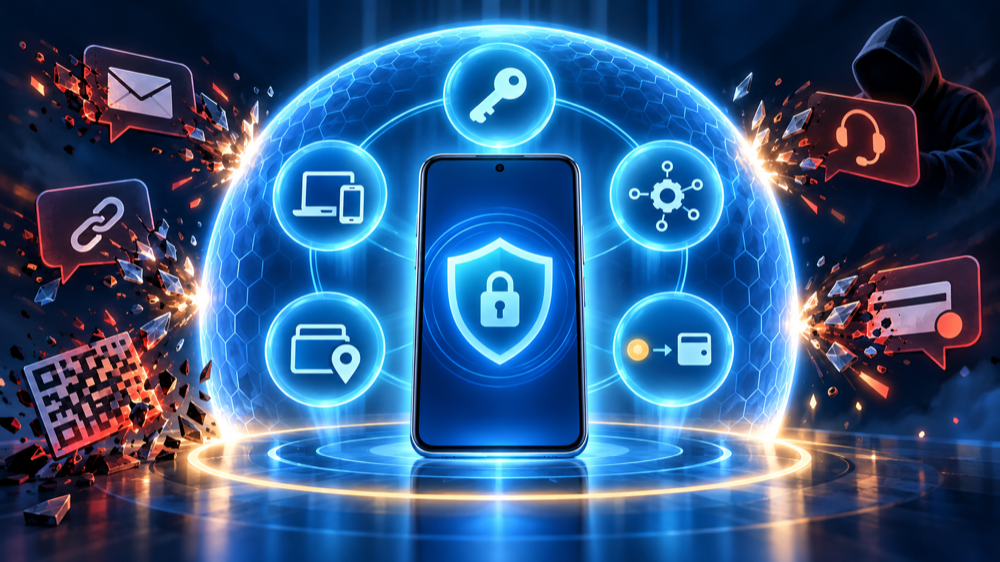
Binance Japanは10月30日18時、ウォレットと残高の点検結果として、顧客資産が安全に保管され、Binanceグローバルの対象ホットウォレットとは別管理であることを確認したと発表しました。同時刻時点で、暗号資産入庫・取引・法定通貨入出金は通常稼働し、暗号資産出庫のみ一時停止中です。出庫の再開完了は本記事の調査時点で確認できていません。最新状態は公式アプリ内の告知と各通貨・ネットワークの画面で確認してください。
今すぐ:口座と連絡経路を点検する
- 公式アプリを自分で開く。検索広告、メール、SMS、SNS投稿のリンクは使わず、保存済みの正規アプリから告知を確認します。
- 残高と履歴を保存する。残高、最近の取引、ログイン履歴、登録端末、連絡先変更履歴を確認し、異常があれば日時が分かる画面を保存します。
- 認証設定を確認する。パスキー、認証アプリによる2FA、反フィッシングコードを有効にし、身に覚えのない端末やセッションを解除します。SMSだけに依存しない構成を検討します。
- APIキーと出金先を確認する。使っていないAPIキーは削除し、権限とIP制限を見直します。登録済み出金先に知らないアドレスがないか確認します。
- 異常があれば停止・報告する。不正ログインや設定変更を見つけた場合は公式機能でアカウントを停止し、公式サポートに報告します。
再開後:少額テストから始める
「出金再開」という告知が出ても、全通貨・全ネットワークが同時に再開するとは限りません。自分が使う資産の出金画面で利用可能なネットワーク、手数料、最小出金額、メモやタグの要否を確認してください。資産を移す場合は、受取側が同じチェーンに対応していることを確認し、まず少額を送り、着金を確認してから次の操作を判断します。
焦って全額を移す必要があるとは限りません。ネットワーク混雑時には手数料や処理時間が変わり、誤アドレスやチェーン選択のミスは取引所事件とは別の損失を生みます。相場下落と事件が同時に起きても、将来の値動きを直接示すわけではありません。恐怖だけを理由に成行売買や送金を重ねないことが大切です。
少額テストでは、テスト分の着金を受取側の残高と取引履歴で確認します。アドレスの先頭と末尾だけでなく、可能なら登録済みアドレス帳やQRコードを利用し、コピー後に文字列が置き換わっていないかも見ます。XRPなどでメモやタグが必要なサービスでは、その入力漏れが着金処理を遅らせることがあります。テストが成功しても、次の送金前に宛先とネットワークをもう一度確かめてください。
偽サポート・偽補償・QRコード詐欺を避ける
事件後は「出金制限を解除する」「凍結資産を優先回収する」「補償資格を確認する」と称する二次詐欺が増えるおそれがあります。Binanceの担当者を名乗っていても、秘密情報や暗号資産の送金、外部ウォレットへの接続、遠隔操作アプリの導入を求められたら中断してください。電話番号やSNSアカウントは表示名を偽装できます。
顔動画や外部QRコードを求める手口では、本人確認を装ってアカウント回復手続きやログイン承認を乗っ取る可能性があります。相手から届いたQRコードを認証済み端末で読み取らず、画面共有もしません。公式性を確かめる場合はBinance Verifyや公式アプリ内サポートを利用し、やり取りの記録を保存します。被害後に接触する「資金回収業者」も、前払いを求めるなら二次詐欺を疑ってください。
不審な連絡を受けたら、送信者名ではなく送信元アドレス、電話番号、ユーザー名、届いた時刻、要求内容を記録します。ただし、調査のためでも不審リンクを開き直したり、添付ファイルを実行したりしてはいけません。すでにパスワードや認証コードを入力した場合は、信頼できる端末から公式サービスへ入り、パスワード変更、全セッションの確認、APIキーの無効化、アカウント停止を検討して公式サポートへ報告します。
「サポートから先に電話が来た」「SNSのDMで専用窓口へ案内された」という状況も、緊急性を理由に信用しないでください。正規の担当者を名乗る相手が、秘密鍵やシードフレーズを聞いたり、指定先への暗号資産送金を求めたりすることは安全な復旧手順ではありません。家族と暗号資産を管理している場合は、補償や出金再開を名乗る連絡に応じる前に互いに確認するルールを決めておくと、焦りによる操作を減らせます。
まなぶ:クリプ先生、出金再開メールが来たら、早く押したほうがいいよね?
クリプ:待って、まなぶ。メールのリンクは押さず、公式アプリを自分で開こう。告知と出金画面の両方で再開を確認し、送るなら少額テストからだよ。
取引所保管と自己管理はリスクが違う
今回のような事件は、取引所へ資産を集中するリスクを示します。しかし「すべて自己管理に移せば安全」という結論にもなりません。取引所保管では事業者のシステム、内部統制、出金停止に依存する一方、パスワードを失った場合などにサポートを受けられる可能性があります。自己管理では事業者への集中を下げられますが、秘密鍵やシードフレーズの紛失、誤送金、偽アプリ、悪意ある署名の責任を自分で負います。
保管方法は用途、金額、利用頻度、復元手順を自分で実行できるかに応じて分けるのが現実的です。自己管理を検討するなら、暗号資産ウォレットの種類と選び方とハードウェアウォレットの基礎を確認し、少額で送受信と復元を試してから範囲を広げてください。シードフレーズをクラウド、メール、写真へ安易に保存しないことも重要です。
過去事件との規模比較
| 事件 | 公表・整理された規模 | 比較時の注意 |
|---|---|---|
| Binance(2019年) | 7,000 BTC、当時約4,000万ドル | 単一取引でホットウォレットが被害。SAFUで補填 |
| Ronin(2022年) | 当時約6.2億ドル | 米司法省資料はLazarusの関与を記載 |
| Bybit(2025年) | 約14.6億ドル | ETH関連資産。Binance Researchが月次資料で整理 |
| Binance(2026年) | 約63億〜64.3億ドルの初期評価 | 凍結・回収前を含む影響額で、最終実損は未確定 |
今回の初期評価は過去事件を大きく上回りますが、ドル換算額だけで防御の失敗や利用者損失を単純比較することはできません。資産価格、被害資産の種類、凍結可能性、補償、復旧時間が違うためです。比較は事件規模を把握する材料にとどめ、最終実損が確定する前に「史上最大の確定損失」と言い切らないのが妥当です。
今後の続報で確認すべき8項目
- 最終流出額:対象アドレス、チェーン、評価価格、重複排除の基準。
- 回収・実損:約30億ドルの凍結分がどこまで返還され、未回収がいくら残るか。
- 侵入口:DevOps端末以外の侵害点と、取得された認証情報・権限の範囲。
- 署名管理:EIP-7702認可や各チェーンの送金権限がどう悪用されたか。
- 完全復旧:通貨・ネットワーク別の出金再開と、全サービスが通常化した時刻。
- 補償実務:対象、基準時刻、申請要否、反映時期、SAFUと会社資金の内訳。
- 帰属認定:Binanceまたは捜査機関がTraderTraitorや北朝鮮関与を公式確認するか。
- 再発防止:技術ポストモーテム、更新版PoR、第三者検証、権限・署名・検知体制の改善。
続報を読むときは、記事の公開時刻だけでなく「何時時点の情報か」を確認してください。48時間以内という表現は見込みであり保証ではありません。SNSのスクリーンショットは、古い表示、別地域、別ネットワークの情報かもしれません。自分の口座で操作する前に、公式告知と対象ネットワークの状態を照合します。
「復旧」「補償完了」という見出しをどう確認するか
サービスの「復旧」には幅があります。ログイン、現物取引、預入、暗号資産出金、法定通貨関連機能が別々に戻ることがあり、一つの機能が再開しても完全復旧とは限りません。また、暗号資産出金は通貨やネットワーク単位で状態が異なります。見出しだけで判断せず、Binance Japanの案内、自分が使う資産の出金画面、受取側サービスの入金対応を順に確認してください。
補償についても、会社が損失を負担する方針、利用者残高が維持されること、個別申請が始まること、実際の反映が終わることは別の段階です。公式案内に申請方法が書かれていない時点で、第三者が送る申請フォームへ個人情報を入力する必要はありません。案内が公開された場合は対象、期限、必要書類、公式窓口を公式アプリから確認します。
技術報告が出たら、攻撃者の説明だけでなく、防げなかった統制と改善策を読みます。端末の監視、特権アクセスの有効期限、署名者の分離、金額や宛先に応じた追加承認、複数チェーンを横断した異常検知、緊急時の停止権限が具体的に示されるかが重要です。PoRについてはスナップショットの数字だけでなく、顧客負債との対応や検証主体も確認します。
本記事の検証は、BinanceとBinance Japanの一次資料を軸に、TRM Labs、Elliptic、Bitqueryのオンチェーン分析、AP、Reutersなどの報道を照合して行いました。公式発表と民間推定が異なる箇所は主体と基準時刻を明示し、分からない点は未確定のまま記載しています。公式の事後報告や復旧状況が更新された場合は、更新日時と変更内容を示して訂正します。
まとめ:最優先は公式アプリでの確認と詐欺回避
現時点で最も重要なのは、Binanceの約63億ドルが最終実損ではないこと、Binance Japanが10月30日18時に顧客資産の安全な保管と対象ホットウォレットとの別管理を確認し、暗号資産入庫・取引・法定通貨入出金は通常稼働、暗号資産出庫のみ一時停止と案内したこと、そして便乗詐欺を避けることです。メールやSNSのリンクを使わず公式アプリを開き、残高・ログイン履歴・登録端末・認証・APIキーを点検してください。
最終流出額、回収額、完全復旧、補償の詳細、侵入口の全容、犯行主体の公式認定は未確定です。出金再開後に資産を動かす場合も、対応ネットワークと宛先を確認して少額テストから始めます。解除や補償を理由に、送金、秘密情報、顔動画、QRコード、遠隔操作を求める相手には応じないでください。