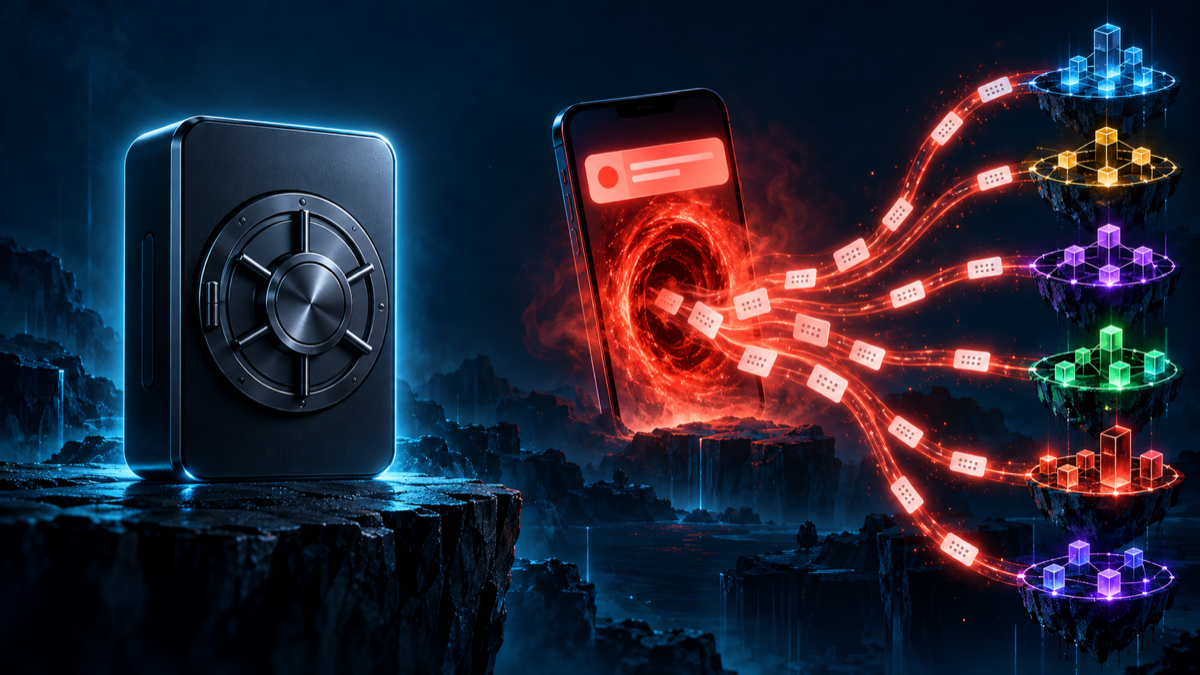
2026年10月17日、NGRAVEのスマートフォンアプリ「LIQUID」の利用者に、正規アプリから届いたように見える偽のセキュリティ警告が配信されました。重要な結論は、NGRAVE ZERO本体が破られたのではなく、第三者の通知送信基盤が不正利用され、偽ページにPerfect Keyや24語を入力した利用者の復旧秘密が奪われたという点です。
必要な対応は、通知を見たかではなく、Perfect Key・24語・追加パスフレーズを入力したかで決まります。入力した、または入力した可能性を否定できない人は、以下の判定表から退避手順へ進んでください。
Perfect Key、24語、追加のパスフレーズを偽ページへ入力した可能性がある場合は、漏えいを前提に対応します。ただし、旧鍵を消す前に残高・チェーン・送金先を確認し、旧鍵と無関係な新しい鍵へ資産を移す順序が重要です。本記事は安全対応の情報整理であり、特定の金融商品やウォレットの購入・売却を勧めるものではありません。
今すぐ判定:秘密を入力したかで対応を分ける
| 行った操作 | 緊急度 | 今すること |
|---|---|---|
| 通知を見ただけ | 低 | 通知内リンクを使わず公式情報を確認 |
| リンクを開いたが何も入力・取得していない | 要確認 | 履歴を確認し、公式窓口を別経路で確認 |
| Perfect Key・24語・パスフレーズを入力した | 緊急 | 直後の「資産移行手順」へ進む |
| 入力したか不明 | 緊急として扱う | 秘密を共有せず公式サポートへ連絡し、移行準備 |
操作履歴から緊急対応の対象か確認する
対応は、実際に行った操作で分けます。記憶が曖昧なら、ブラウザ履歴、ダウンロード履歴、当時のスクリーンショットを確認してください。確認中も、通知のリンクをもう一度開いたり、秘密を入力し直したりしてはいけません。
冒頭の判定表で「緊急」または「緊急として扱う」に当たる人は、残高が動いていなくても次の移行手順を始めます。確認のために偽ページを再訪したり、秘密を入力し直したりしないでください。
通知を見ただけ・リンクを開いただけの場合
調査資料では、リンクを開いただけで復旧秘密が自動的に読み取られたとは確認されていません。通知を消した、またはページを開いたものの何も入力していない場合は、秘密入力者と同じ事象が直ちに起きたと決めつける根拠はありません。
ただし、ページからファイルをダウンロードした、アプリを導入した、端末の権限を許可した場合は別のリスクがあり得ます。本件の確認範囲を超えるため、端末のダウンロード・インストール履歴を確認し、必要に応じて端末メーカーやセキュリティ専門窓口へ相談します。今後の更新は、通知内リンクではなく、ブックマーク済みの公式サイトや既知の公式アカウントから確認してください。
Perfect Key・24語・パスフレーズを入力した場合
いずれかを入力した場合、入力内容は攻撃者に記録された可能性があるものとして扱います。残高がまだ見えていても安全とは限りません。攻撃者が後で動かす、特定チェーンだけ後回しにする、入金を待つ可能性を否定できないからです。
対象は現在LIQUIDに表示される銘柄だけとは限りません。同じ復旧秘密から導出したすべての対応チェーン、過去に利用したアドレス、追加パスフレーズで分けた口座を洗い出します。移行先は、漏えいした秘密から作られた別アドレスではなく、独立して新規作成した鍵に基づく必要があります。
秘密を入力した場合の資産移行手順
- 通知、URL、残高、公開アドレス、取引IDを記録する
- 漏えいした秘密と無関係な新規鍵・受取先を作る
- チェーンと宛先を照合し、少額でテストする
- 全対応チェーンの残存資産を退避する
- 新しい受取先で着金を確認する
- 退避完了後にZEROとLIQUIDを再設定する
- 取引所や報酬などの登録受取先を更新する
完了条件:対象チェーンの残高確認、全資産の着金確認、旧アドレスへの自動入金先の更新まで終わっていること。
まなぶ「怖いので、まずZEROを初期化すればいいですか?」
クリプ「先に消すと、残っている資産へ自分もアクセスできなくなる恐れがあるよ。残高と対象チェーンを記録し、独立した新規鍵と送金先を用意して、少額テスト後に退避してから旧環境を整理しよう。」
ここでは順序が重要です。急ぐ必要はありますが、送金先の取り違えや早すぎる初期化は別の損失を生みます。操作はNGRAVEの最新公式手順を別経路で確認し、画面に表示されるアドレス、ネットワーク、手数料を自分で照合してください。
旧鍵を消す前に全チェーンの残高と送金先を確認する
まず、旧鍵で管理していたチェーン、ネイティブ資産(ネットワーク手数料にも使うETHなど)、トークン、NFTなどを一覧にします。LIQUIDの表示だけに依存せず、分かる範囲で公開アドレスを各チェーンの取引・残高を公開情報から確認できる「ブロックエクスプローラー」でも確認します。送金に必要なネットワーク手数料用資産があるかも確認してください。
同時に、取引履歴、残高、公開アドレス、疑わしい通知、アクセスしたURLを記録します。すでに不審送金がある場合は、その取引IDも保存します。秘密情報そのものをクラウドメモやスクリーンショットへ追加保存するのは避け、記録には公開情報を中心に使います。
一覧には「チェーン名」「旧公開アドレス」「資産名」「確認時残高」「新しい送金先」「少額テストの取引ID」「本送金の取引ID」「着金確認」の列を作ると、作業の抜けを見つけやすくなります。公開アドレスや取引IDは調査に必要ですが、復旧秘密とは性質が異なります。それでも公開情報を不特定多数へ投稿する必要はなく、連絡先を確認したうえで必要な相手だけに共有します。秘密鍵の基本的な役割は秘密鍵の管理・保管方法でも確認できます。
別鍵の一時ウォレットへ少額テスト後に移す
NGRAVEの事故報告は、影響を受けた利用者に対し、別の鍵を持つ一時的なウォレットへの移行を案内しています。新しいウォレットは、漏えいしたPerfect Keyや24語をインポートして作るのではなく、新しい乱数から作成します。新しい復旧秘密は、ネット接続されたフォームやチャットへ入力せず、オフラインで安全に保管します。
送金前に、チェーンとトークン規格(そのトークンが動くネットワーク上の仕組み)が移行先で対応しているかを確認します。最初に少額を送り、宛先で着金を確認してから残りを移します。アドレスの先頭と末尾だけでなく可能な限り全体を照合し、コピー後に置換されていないかも確認します。複数チェーンを使っていた場合は、ひとつずつチェック表で完了を記録すると漏れを防げます。
同名トークンでも別チェーン上に存在する場合があり、送信元と受取側のネットワークが一致しなければ、着金確認や復旧が難しくなることがあります。異なるチェーン間で資産を移す「ブリッジ」を急いで使うのではなく、まず同じネットワーク上の新しい受取先へ移すなど、操作を単純に保つことを検討します。送金の基本確認は暗号資産を安全に送金する方法も参照できます。
急いでいる状況でも、見知らぬ「回収代行」へ秘密を渡したり、遠隔操作ソフトを入れたりしないでください。送金順序やネットワーク手数料は資産ごとに異なるため、不明点は秘密を共有せずに公式の公開手順を確認します。
ZEROを再設定しLIQUIDの旧口座を削除・再同期する
対象資産の退避と着金確認が終わった後で、ZEROを公式手順に従って再設定します。新しい鍵を生成し、新しい復旧秘密を安全にバックアップします。旧鍵に由来するアドレスへ今後入金しないよう、取引所の出金先登録、連絡先、請求書、マイニングや報酬の受取先も更新します。
LIQUID側では旧口座と新口座を取り違えないよう、公式案内に従って古い口座を削除し、新しいZEROの公開情報を再同期します。表示アドレスがZERO側と一致することを確認します。旧アドレスは調査記録として残しても、保管先として再利用しません。
退避作業で見落としやすい確認ポイント
緊急時は速さが必要ですが、確認を省くと誤送金や資産の取り残しにつながります。作業を「記録」「新規鍵の準備」「テスト送金」「本送金」「着金確認」「再設定」に分け、各段階が終わるたびにチェックしてください。同時に複数の画面を進めるより、ひとつのチェーンをテストから着金確認まで終えて記録し、次へ進むほうが、どこまで完了したかを把握しやすくなります。
新しい受取先が旧秘密と無関係か確認する
移行先は、漏えいしたPerfect Keyや24語を読み込んで表示した別アドレスでは不十分です。同じ復旧秘密から作られるアドレスは、見た目が違っても同じ漏えいの影響を受けます。新しい受取先は、旧秘密をインポートせず、新しい乱数から作成した独立の鍵に基づく必要があります。新しい復旧秘密も偽ページ、クラウドメモ、チャット、遠隔操作中の画面へ入力せず、公式手順に沿って保管します。
新規鍵を作る機器やアプリは、受信した通知や検索広告のリンクから入手せず、事前に確認した公式経路を使います。作成後は、表示される受取アドレスが意図したチェーンのものかを確認します。旧アドレスと新アドレスを一覧の別列に置き、コピー元を取り違えないようにしてください。
チェーンごとに残高と手数料を確認する
ひとつの復旧秘密から複数チェーンの鍵を作っていた場合、確認対象はLIQUIDの最初の画面に見える資産だけではありません。過去に使った公開アドレス、追加パスフレーズで分けた口座、トークンやNFTも、分かる範囲で一覧にします。各チェーンの公開アドレスをブロックエクスプローラーで照合し、送金に必要なネイティブ資産が足りるかも確かめます。
残高がゼロに見える場合も、不審送金がすでに起きていないか取引履歴を確認します。見覚えのない取引があれば、取引ID、日時、送信元、送信先、数量を記録します。調査用の記録と移行作業の表を分けず、同じ資産について「確認済み」「テスト済み」「本送金済み」「着金済み」を追える形にすると、取り残しを見つけやすくなります。
少額テストの成功条件を明確にする
テストは送信操作が完了した時点ではなく、新しい受取先で正しいチェーン・正しい資産・正しい数量の着金を確認した時点で完了です。送信前にアドレスを可能な限り全体で照合し、送信元と受取側のネットワークが一致しているかを確認します。着金後は、その取引IDをチェック表へ記録してから本送金へ進みます。
本送金でも、送信直前に宛先がテスト時と同じかを再確認します。残りを一括で送るか分けるかは資産や手数料で異なりますが、どの方法でも画面上のネットワーク、数量、宛先を確認してから承認します。急いでいても、知らない相手の指示で遠隔操作ソフトを入れたり、「回収用」と称するアドレスへ送ったりしないでください。
着金確認後に旧環境と登録先を更新する
対象資産の着金を確認するまでは、旧鍵を消去しません。退避後にZEROを再設定し、LIQUIDの旧口座と新口座を取り違えないよう公式手順で再同期します。旧アドレスは証拠として記録に残しても、今後の保管先には使いません。
最後に、取引所の出金先、報酬やマイニングの受取先、定期的な入金元、連絡先に保存したアドレスを見直します。旧アドレスへの自動入金が残ると、退避後に再び漏えい済みの鍵へ資産が入るためです。全チェーンの残高、全送金の着金、新しいバックアップ、登録先更新を確認できたら、移行作業は完了です。
NGRAVE LIQUIDで起きた偽通知事件の概要
今回の事件は、ハードウェアウォレットを物理的・技術的に突破する攻撃ではなく、利用者の不安を利用して復旧秘密を入力させるフィッシングでした。表示元が正規アプリに見えても、通知を送る外部サービスの権限が奪われれば、偽の内容を正規の通知経路から届けられる場合があります。
10月17日に第三者の通知送信基盤が不正利用された
NGRAVEの事故報告によると、2026年10月17日、LIQUIDが利用する第三者の通知サービスへのアクセスが奪われ、利用者へ偽のセキュリティ通知が送られました。攻撃の入口はZEROの秘密鍵領域でもLIQUIDのアプリコードでもなく、プッシュ通知を配信する外部の経路です。通知は「新しい端末が同期された」といった異常を装い、受信者に急いで対処するよう促しました。
ここで注意したいのは、「公式アプリの通知欄に表示された」という見た目と、「内容が公式に作成された」という事実は同じではないことです。通知は入口にすぎず、その後に外部ページへ移動し、秘密情報を入力したことで被害につながりました。
公式発表で確認されていること・確認されていないこと
公式発表で確認されている中心事実は、第三者通知基盤の不正利用、偽警告の配信、偽ページでの復旧秘密の入力誘導、入力した一部利用者からの資産流出です。またNGRAVEは、ZERO内の秘密鍵やLIQUIDのコード自体が侵害された事実は確認していないと説明しています。
一方、被害者数と被害総額には集計上の幅があります。ブロックチェーン上では送金を追跡できても、そのアドレスの所有者や、同じ時間帯の全取引がこの事件だけに由来するかを必ずしも証明できないためです。「オンチェーンで関連が疑われる取引」と「NGRAVEが被害として確認できた利用者」を区別して読む必要があります。
また、事故の説明で使われる「通知基盤の侵害」と「ウォレットの侵害」は区別が必要です。前者はメッセージを届ける権限が悪用されたこと、後者は秘密鍵を保管・利用する仕組みが破られたことを指します。今回は前者を入口に、利用者が復旧秘密を入力したことで攻撃者に鍵の再現手段が渡りました。入口が外部サービスであっても、入力後の影響はウォレット全体に及び得ます。
偽プッシュ通知から資産流出までの仕組み
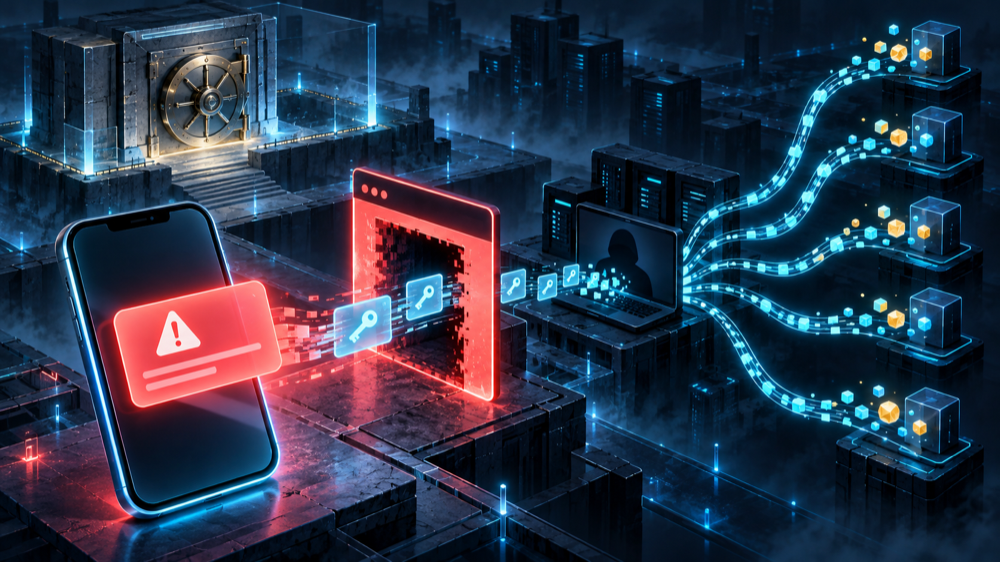
被害までの流れは、①不安をあおる通知、②偽ページへの誘導、③Perfect Keyまたは24語の入力、④攻撃者による別環境でのウォレット復元、⑤複数チェーンの資産移動、という段階に分けられます。各段階を分けると、自分がどこまで操作したかを判断しやすくなります。
新端末の同期を装う警告で偽ページへ誘導
報告された偽通知は、身に覚えのない新端末との同期を装い、利用者に否認操作を求める内容でした。利用者は「放置すると資産が危ない」と感じ、通知内のリンクを押しやすくなります。誘導先は、問題を解決するための確認画面に見せかけた偽ページでした。
フィッシングでは、緊急性、恐怖、権威への信頼が組み合わされます。URLや文章を落ち着いて確認する時間を与えず、「今すぐ保護する」といった行動を促すのが典型です。今回の特徴は、メールやSMSではなく、利用中のアプリに関連するプッシュ通知が入口だったため、信頼性が高く見えた点にあります。
Perfect Keyまたは24語を入力させて復旧権限を奪取
偽ページが求めたPerfect Keyは、単なるログイン用パスワードではありません。NGRAVEの説明では、Perfect Keyは256ビットのマスターシードを表す形式で、24語のニーモニックに相当します。つまり、これを知る者は対応する秘密鍵群を別の環境で再現し、資産へアクセスできる可能性があります。
24語も同様に、端末を紛失・故障したときにウォレットを復元するための根本的な秘密です。追加のパスフレーズを設定している場合、正しい組み合わせによって別のウォレットが導出されます。通常のサポート確認や「同期の取り消し」のために、これらをWebフォームへ入力する必要はありません。
Bitqueryは6チェーンでの資金移動を推計
Bitqueryのオンチェーン調査では、関連が疑われる資金移動は6チェーンに広がり、約6時間のうちに進んだと推計されています。ひとつのマスターシードから複数チェーン用のアドレスと秘密鍵を導出(1つの復旧秘密から各チェーンの鍵を作成)できるため、ひとつのチェーンだけを確認して安心することはできません。
攻撃者は復旧秘密を取得すると、対応するアドレスの残高を調べ、送金可能な資産を別アドレスへ動かせます。トークンの種類によってはネットワーク手数料用の資産も必要ですが、調査上は複数ネットワークで短時間の移動が観測されました。ただし、外部調査が抽出した全ウォレットが今回の被害者だと確定したわけではありません。
ZERO未侵害でも資産が抜かれた理由
「ハードウェアウォレットは破られていないのに、なぜ送金できたのか」という疑問は、端末内の秘密鍵とバックアップ用の復旧秘密を分けると理解できます。ZEROは通常の署名時に秘密鍵を端末外へ出さない設計ですが、復旧秘密は同じ資産へのアクセスを再構成するために存在します。
LIQUIDが扱うのは公開情報、秘密鍵はZERO内に残る
通常の利用では、LIQUIDは公開アドレスなどの公開情報を使って残高を表示し、送金用の取引を準備します。署名が必要なときはQRコードを介してZEROへ情報を渡し、ZEROの画面で内容を確認してオフライン署名します。署名済みの情報をLIQUIDへ戻し、ネットワークへ配信する役割分担です。
この構造では、スマートフォン側が公開情報を知っていても、それだけで秘密鍵を取り出すことはできません。ZEROも通常時はインターネット、Bluetooth、USB通信から切り離す「エアギャップ」設計と説明されています。今回の公式説明は、この通常の鍵保管構造が直接突破されたとはしていません。仕組みの基礎はハードウェアウォレットの基礎で確認できます。
復旧秘密があれば別環境で同じ資産へアクセスできる
まなぶ「ZEROが手元にあって壊されていないなら、資産は守られていると思っていました。」
クリプ「ZEROの中の鍵が漏れなくても、同じ鍵を作り直せる復旧秘密を他人に渡すと、別の端末から同じ資産へアクセスされ得るんだ。金庫本体と、金庫を再現できる設計図の両方を守るイメージだよ。」
復旧秘密は、端末が使えなくなったときに資産へ再アクセスするための救済手段です。その強力さゆえに、漏えい時には「バックアップがコピーされた」だけでは済みません。攻撃者が別端末や互換環境で同じ鍵を導出できれば、元のZEROを手に入れなくても署名できます。
復旧秘密を知った側と本来の所有者は、暗号学的には同じ鍵を使える状態になります。ブロックチェーンは署名が正しいかを検証しますが、署名者が秘密を盗んだ人物か正規所有者かまでは判定しません。そのため、漏えいした可能性のある鍵を「パスワードだけ変えて」使い続けるのではなく、無関係な新規鍵で作ったアドレスへ残存資産を移す必要があります。
被害規模は公式値と外部推計で範囲が異なる
数字は集計範囲が異なり、アドレス数や「ウォレット」数を被害者数と言い換えることはできません。行動判断では金額の差より、自分が秘密を入力したかを優先してください。
| 情報源 | 追跡範囲 | 公表規模 | 位置づけ |
|---|---|---|---|
| NGRAVE公式 | 4ネットワーク、約70アドレス | 約256万ドル | 発表時点の最低追跡値 |
| Bitquery | 6チェーン、84ウォレット | 約265万ドル | 関連取引を広く抽出した外部推計。全件の因果は未確定 |
Bitqueryは追跡資金の一部が39のHyperliquid口座へ移ったとも報告しています。これは調査時点の経路であり、最終受取人や回収可能性を確定する情報ではありません。通報では金額の見出しより、最新の取引IDと送金先アドレスを伝えます。
資産流出が確認された場合の記録・連絡・通報
暗号資産の送金は、カード決済のように簡単に取り消せる仕組みではありません。それでも、取引所などの管理下にある送金先へ資金が到達した場合、迅速な情報提供が調査や凍結判断に役立つ可能性があります。回収を保証するものではありませんが、記録と連絡を遅らせないことが重要です。
取引ID・時刻・アドレス・画面記録を保全する
最低限、対象チェーン名、資産名、送信元と送信先の公開アドレス、取引ID、送金数量、日時、当時の価格換算が分かればその根拠、通知と偽ページの画面、URL、入力した情報の種類、発見時刻を記録します。画面だけでなく、ブロックエクスプローラーのURLや表示内容も保存します。
記録には事実と推測を分けます。「このアドレスへ送られた」は取引で確認できる事実ですが、「この人物が犯人だ」は追加証拠なしには断定できません。時系列でまとめると、NGRAVE、送金先とみられる事業者、捜査機関へ同じ情報を正確に伝えやすくなります。
NGRAVE・関係事業者・当局へ速やかに連絡する
NGRAVEの公式サポートへ連絡し、取引IDと公開アドレス、操作の時系列を伝えます。資金が取引所など特定事業者の管理アドレスへ入った可能性がある場合は、その事業者の不正利用・コンプライアンス窓口にも連絡します。居住地域の警察やサイバー犯罪相談窓口にも被害を届け、受付番号を保存します。
連絡先は検索広告や受信したDMからではなく、公式サイトを自分で開いて確認します。正規サポートでもPerfect Keyや24語を送る必要はありません。「資金を取り戻すために先払いが必要」「秘密を預ければ復元できる」と持ちかける二次詐欺にも注意してください。
再発を防ぐ3原則
- 通知から移動しない:保存済みの公式URLや公式アプリの通常メニューから確認する。
- 復旧秘密をオンライン入力しない:Perfect Key・24語・パスフレーズをWeb、メール、チャット、電話、画面共有で渡さない。
- 用途別に鍵を分ける:長期保管、日常送金、DeFiなどを分け、1回の漏えいで全資産へ影響が広がるのを抑える。
保管の具体策は秘密鍵の管理・保管方法を参照してください。分離すると管理対象も増えるため、自分で復元・追跡できる範囲にとどめます。
まとめ:入力した人は旧鍵を消す前に退避する
- 通知やリンクを見ただけか、復旧秘密まで入力したかで対応を分ける。
- 入力した可能性があれば、先に初期化せず、無関係な新規鍵へ少額テスト後に全対応チェーンの資産を移す。
- 流出があれば証拠を保全し、公式サポート、関係事業者、当局へ早く連絡する。
暗号資産ラボ編集部がNGRAVE公式事故報告・公式手順・Bitquery調査・公的機関資料を照合し、責任編集担当が2026年10月21日12時(日本時間)に最終確認しました。更新履歴:同日、緊急判定、退避順序、推計値の留保を明確化。本記事は安全対応の一般情報であり、資産回収や特定商品の売買を保証・推奨するものではありません。