- 注文メール・請求書の販売者はCryptoBilisか。
- Ledgerが注意を促した「直近90日」の境界に入るか。
- 端末は未設定か、すでに設定して使ったか。
対象の未設定端末は設定を始めず、設定済み端末は信頼できる新しいハードウェアウォレット上で新しい復元フレーズを生成し、新しいアドレスへ資産を移す準備をします。24語をWeb、PC、スマートフォンへ入力してはいけません。
90日の起算日について:2026年10月9日時点の報道では、注文日・発送日・受取日のどれを基準に数えるかは明示されていません。境界付近の人は対象外と決めつけず、3つの日付を控えてLedger公式サポートへ確認してください。
資産はLedger端末の中に入っているのではなく、ブロックチェーン上に記録されています。端末は、その資産を動かす承認に使う秘密鍵を保護する道具です。そのため、疑いのある端末を新品に替えるだけの場合と、旧シードとは独立した新しい鍵へ実際に送金する場合は、意味が異なります。
本稿は入力調査に含まれる2026年10月9日までの情報を2026年10月10日に照合して編集しました。対象期間、地域、原因、被害額は更新される可能性があります。Ledgerによる当該事案の公式一次告知は入力調査では確認できなかったため、事案固有の対象範囲と暫定対応は複数の報道に基づき、鍵管理や端末確認の方法はLedger公式資料で検証しています。暗号資産の購入や売却を勧める記事ではありません。
対象者の確認:購入元・90日境界・設定状態
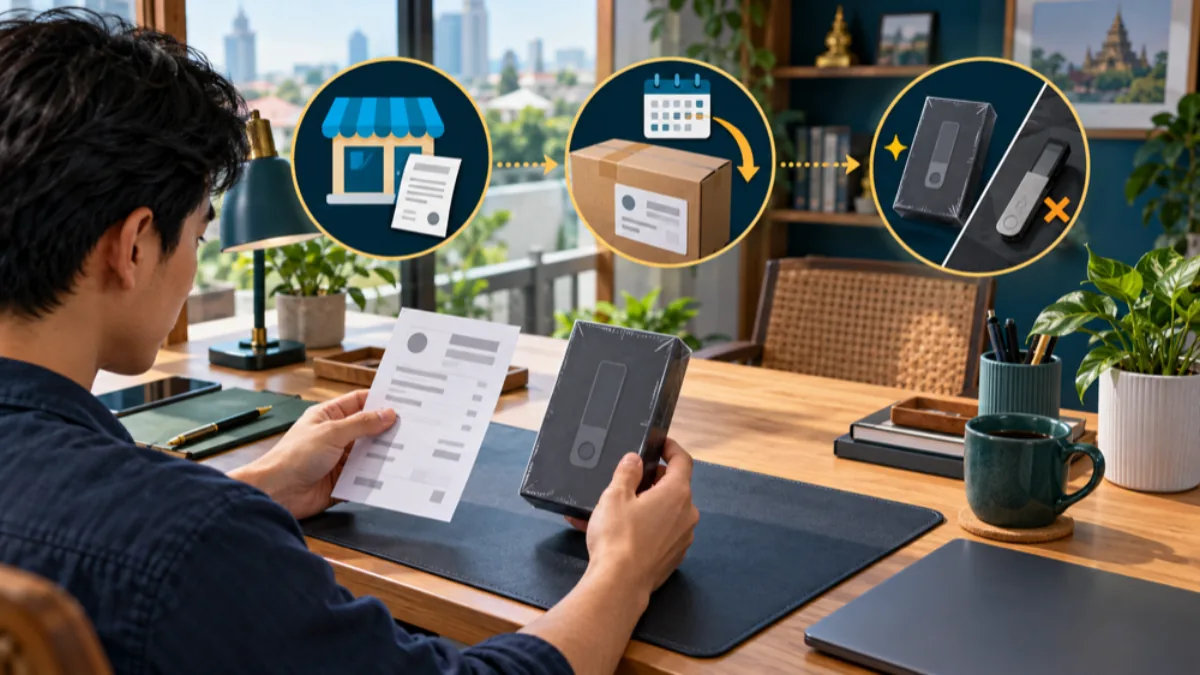
最初に確認する項目は、資産価格でも端末の見た目でもなく、購入元と購入時期です。暫定案内の対象は「CryptoBilisから直近90日以内に購入した利用者」とされています。ただし、90日の起算日や注文日・発送日・受取日のどれを基準にするかなど、細部は最新の公式案内で確認する必要があります。境界付近なら自己判断で対象外とせず、購入記録を手元に公式サポートへ確認するのが安全です。
CryptoBilisから直近90日以内に購入したか確認
確認は次の順に進めます。第一に、注文確認メールと請求書で販売者名を確認します。第二に、購入・発送・受取の日付を控えます。第三に、端末が未開封・未設定か、設定済みか、現在資産の管理に使っているかを分けます。第四に、不審な送金がないか、各ブロックチェーンの公式または信頼できるエクスプローラーで自分の公開アドレスを確認します。公開アドレスを見るだけなら復元フレーズの入力は不要です。
| 状況 | 直ちに行うこと | 避けること |
|---|---|---|
| 対象期間内・未設定 | 設定を開始せず、購入記録と端末を保全して公式案内を確認 | 電源投入、初期設定、同梱されたPINや24語の使用 |
| 対象期間内・設定済み | 信頼できる新端末と新規シードへの移行を準備 | 旧シードを新端末へ復元するだけの交換 |
| 対象外と思われる | 購入元と日付を再確認し、通常の安全点検を実施 | 未確認情報による一括送金や秘密情報の共有 |
Ledgerの全製品・全利用者への侵害は確認されていない
2026年10月9日時点で、Ledgerの全端末、公式ファームウェア、Ledger Wallet全体が侵害されたとの確認はありません。「Ledgerハック」という短い表現だけを見ると、全利用者が同じ危険に直面しているように感じますが、現在の注意喚起は販売経路と期間で絞られています。対象外の利用者も基本的な点検はできますが、恐怖から慌てて資産を移すと、誤送金や偽サイトへの入力という別の被害を招きます。
一方、「全体侵害ではない」ことは、対象者が様子を見る理由にはなりません。対象期間にCryptoBilisから購入したなら、残高が少ない、Genuine Checkに通った、今まで問題がなかった、といった事情だけで安全と決めず、暫定案内に沿って設定状況を分けてください。調査範囲が限定的であることと、該当者が予防措置を取る必要があることは両立します。
状態別の初動:未設定なら停止、設定済みなら移行準備
まなぶ「クリプ先生、箱を開けてGenuine Checkだけ試せば、安全かどうか分かりますか?」
クリプ「対象の未設定端末なら、確認のためでも設定を始めないのが先だよ。購入記録と現状を保ち、公式の指示を確認しよう。」
未設定と設定済みでは、守る対象が違います。未設定端末には、まだその端末が生成した復元フレーズや、それにひもづく資産がありません。そこで端末を使い始めないことが最優先です。設定済み端末では、すでに秘密鍵が作られ、その鍵が資産の承認権限を持っています。鍵が安全かどうかを端末交換だけで確定できないため、新しい鍵を作り、資産の管理権限そのものを移す考え方が必要になります。
未設定端末:未設定なら電源を入れて設定を進めない
対象に該当する未設定端末は、初期設定を進めないでください。PINの作成、復元フレーズの生成、既存シードの復元、アプリとの接続を「安全確認のため」に始めるのも避けます。箱や封印の外観だけで真正性を断定できませんし、外観に異常がなくても調査中という状況は変わりません。端末、箱、付属品、配送ラベル、領収書を一緒に保管します。
写真を残すなら、復元フレーズやPINなどの秘密情報が写らない範囲で、外箱、配送状態、端末外観を記録します。端末を開けたり基板を調べたりする行為は、故障、保証上の問題、調査に役立つ状態の喪失につながり得ます。物理改変が話題になっていても、一般利用者が分解して真偽を判断することは推奨できません。
設定済み端末:設定済みなら新しい端末と新規シードを用意する
設定済みの場合は、信頼できる購入経路から用意した新しい署名端末上で、新しい復元フレーズを生成し、その新しい鍵が作るアドレスへ資産を送る方法が暫定案内の中心です。「署名端末」は秘密鍵を使って取引を承認する機器を指します。移行先は必ずしも同じ型番である必要があるという意味ではありませんが、対応資産、公式サポート、真正性確認の手順を事前に調べる必要があります。
新端末を用意しただけでは移行は完了しません。旧端末が管理するアドレスから、新端末の新規シードが管理するアドレスへ、ブロックチェーン上で送金して初めて管理権限が変わります。資産ごとにネットワーク、トークン規格、必要な手数料が異なるため、保有資産の一覧と対応ネットワークを先に作り、焦って一度に処理しないでください。
共通事項:端末の自己分解は避けて公式案内を確認する
端末内部を見れば安心できそうに思えても、専門知識なしに正常品と改変品を判別するのは困難です。分解中に部品を壊す、静電気で損傷させる、指紋や配置を変えて調査価値を下げる可能性もあります。問い合わせ番号、購入記録、端末の状態を整理し、返送や交換はLedgerまたは販売者の正式な手順が示されてから行います。
SNSの個人が指定する住所へ端末を送ったり、遠隔操作ソフトを入れて「検査」を受けたりしてはいけません。公式担当者を名乗っていても、連絡元のドメインと問い合わせ経路を自分で公式サイトから開き直して確認します。返信メール内のリンクをそのまま使うより、ブックマークや手入力で公式ページへ移動する方が、類似ドメイン対策になります。
新規シードへの移行:必須・任意・上級者向けを分ける
移行の目的は「新しい箱へ同じ鍵を入れること」ではなく、「旧シードとは独立した新しい鍵へ資産の支配権を移すこと」です。作業中は、24語をカメラで撮らない、クラウドやメモアプリへ保存しない、PCやスマートフォンのキーボードで入力しない、誰にも読み上げない、という原則を守ります。新しい復元フレーズは新端末の画面に表示されたものをオフラインで記録します。
必須1:新端末上で新しい復元フレーズを生成する
新端末は信頼できる販売経路から入手し、公式サイトから取得した正規アプリで初期設定します。初回起動時には利用者自身がPINを決め、端末が新しい復元フレーズを生成するのが標準的な流れです。箱の中にPINや完成済みの24語が入っている、最初から既存PINを要求される、復元フレーズをWebで有効化するよう促される、といった状態なら使用を中止します。
生成した復元フレーズは紙や耐久性のあるオフライン媒体へ正確な順番で記録し、人目につかず水害・火災・紛失も考慮した場所に保管します。複製の数を増やしすぎると漏えい経路も増えます。保管方法は生活環境に合わせて決めますが、デジタル写真、メール下書き、オンラインストレージ、パスワード管理アプリへの安易な保存は避けます。
必須2:旧シードを新端末へ復元してはいけない理由
まなぶ「クリプ先生、新品のLedgerへ今の24語を復元すれば、端末だけ安全なものに替えられますよね?」
クリプ「端末は替わっても鍵は同じなんだ。旧シードが漏れている可能性を除けない今回は、新しいシードを作り、そのアドレスへ送金する必要があるよ。」
復元フレーズは、対応する全アカウントの秘密鍵を導くマスターキーです。新しい端末に古い24語を入力すると、壊れた端末から同じ口座を復旧することはできますが、鍵そのものは変わりません。第三者が古い24語を知っていた場合、その人も別のウォレットから同じ秘密鍵を再現できるため、新品端末へ替えても不正送金の危険が残ります。
PINの変更も同じです。PINは手元の端末を操作されにくくするためのロックであり、ブロックチェーン上の鍵を作り直すものではありません。新規シードを作ったら、旧口座から新口座へ資産を送る必要があります。旧シードは移行確認が済むまで安全に保管しますが、その後も「漏れていない」と再評価して使い回すべきではありません。詳しい考え方は秘密鍵と復元フレーズの管理で確認できます。
必須3:端末画面で宛先を照合して送金する
まず新端末側で対象資産の受取アドレスを表示します。PCやスマートフォンに表示された文字列だけを信頼せず、新端末自身の画面に表示されるアドレスと一文字ずつ、少なくとも先頭・末尾だけでなく十分な範囲を照合します。クリップボードを書き換えるマルウェアがあるため、コピー後に別のアドレスへ変わっていないかも確認します。
状況により、ネットワーク手数料を賄える範囲で少額テストを行います。これは宛先、ネットワーク、受取操作を確かめる安全策ですが、少額を送り返すことや残額を複数回に分けることは必須ではありません。手数料、残高、操作回数との兼ね合いで判断し、本送金でも端末画面を確認します。具体的な確認項目は暗号資産を安全に送る手順を参照してください。
保有者だけが確認する注意:Bitcoin、Ethereum、Tronなどはアドレス形式、手数料資産、トークンの扱いが異なります。同じ銘柄名でも複数ネットワークで発行されるトークンがあります。取引所を経由する場合は入金対応ネットワークと最低入金額も別途確認してください。NFT、ステーキング中の資産、DeFiに預けた資産、承認済みコントラクトを保有する上級者は、単純な残高送金だけでは移せない場合があります。該当者だけが各公式サービスの移行・解除手順を確認し、分からない操作を急いで実行しないでください。
公表内容と調査状況
Ledgerは2026年10月9日、CryptoBilisから端末を購入した利用者に関係する資金損失の報告を調査していると伝えられています。同社はCryptoBilisに対し、調査中の販売と出荷の停止を求めました。現段階で押さえるべき中心は「Ledgerという製品群全体が破られた」という話ではなく、特定の販売経路を共通項とする報告を調べている、という範囲です。
緊急性がある一方、原因を先回りして決めつけるべきではありません。秘密の復元フレーズが第三者へ渡ったのか、利用者が悪意ある取引へ署名したのか、端末に何らかの物理的な変更があったのかでは、再発防止策が異なります。Ledgerは調査開始と購入者向けの暫定行動を示しましたが、被害総額、影響台数、具体的な侵入経路を確定したわけではありません。
Ledgerが2026年10月9日に公表した暫定対応
暫定案内では、CryptoBilisから直近90日以内に買った端末を未設定のまま持っている人と、すでに設定して利用している人を分けています。未設定なら設定を始めないこと、設定済みなら新しい署名端末と新規の復元フレーズを使う移行を検討することが要点です。単にアプリを更新する、PINだけを変える、同じ復元フレーズを別端末へ復元する、という対応とは違います。
販売・出荷停止は調査中の予防措置です。それ自体が、販売網のどの段階で何が起きたかを証明するものではありません。購入者は注文履歴、領収書、購入日、端末の型番やシリアルに関する情報を保全し、公式サポートへ問い合わせる場合に提示できるようにします。不審でも、証拠になり得る端末を自分で分解したり廃棄したりしないことが大切です。
CryptoBilisは東南アジア向けの公式再販業者として掲載
調査取得時点のLedger公式再販業者ページには、CryptoBilisがインドネシア、マレーシア、フィリピン向けの販売業者として掲載されていました。したがって今回の問題を「非正規店から買った人だけの自己責任」と単純化できません。正規一覧にある販売者を選ぶことは通常の安全策として重要ですが、それだけですべての供給網リスクが消えるわけではない、という事例です。
公式一覧は今後更新される可能性があります。過去の購入経路を確認するときは現在の掲載有無だけで判断せず、注文メールや決済明細に記載された販売者名と購入日を確認してください。似た名前の店舗、マーケットプレイス上の第三者出品、転売品は区別します。Ledger本体から直接購入したのか、CryptoBilisの公式店舗なのか、別の出品者なのかを記録として確かめるのが出発点です。
Genuine Checkで確認できる範囲と限界
Genuine Checkは無意味ではありません。正規のSecure ElementがLedgerの検証に応答し、端末が真正なLedgerデバイスとして認識されるかを暗号学的に確認する重要な仕組みです。ただし、一つの検査があらゆる攻撃経路を保証するわけではありません。合格したという結果は「この検査が確認する範囲を通った」という意味であり、保管した復元フレーズ、利用者が署名した内容、端末外に追加された物理部品まで無条件に安全だと証明するものではありません。
Secure Elementの真正性を確認する仕組み
Secure Elementは秘密鍵の生成・保管・署名を隔離して扱うための保護されたチップです。Genuine Checkでは、この正規チップとLedger側の検証機構との暗号学的なやり取りを使って真正性を確認します。公式アプリを使い、初期設定の標準フローの中で実施することで、偽の端末や非正規のファームウェアを見分ける一つの防御層になります。
しかし、チェック結果を見せる偽アプリを使えば意味がありません。アプリの取得元を公式サイトで確認し、検索広告、SNSの配布リンク、ファイル共有サービスからインストールしないでください。OSの署名や配布元を確認し、アプリが復元フレーズをPCへ入力するよう要求した時点で中止します。正規の確認機能と、確認機能を装う画面を区別することが必要です。
物理改変や漏えい済みシードまでは保証しない
Ledgerの購入安全ガイドは、Genuine Checkが正規Secure Elementの存在を確認する一方、元のSecure Elementを残したまま加えられた物理的なスパイ部品までは検出できないと説明しています。この限界は「今回、物理インプラントが確認された」という意味ではありません。現在出ている写真や分析は調査者側の主張で、Ledgerの最終調査結果ではないからです。
また、真正な端末でも、利用者が24語を偽サイトへ入力すれば鍵は漏れます。悪意あるスマートコントラクトの権限を理解せず署名すれば、秘密鍵を直接盗まれなくても資産を動かされる場合があります。ハードウェア、ソフトウェア、利用者の確認という複数の層で守る必要があり、一度のチェックに安全判断の全部を委ねないことが重要です。一般的な選び方と確認項目はハードウェアウォレットの基礎も参照してください。
PIN・復元フレーズが同梱済みの端末は使わない
正規の初期設定では、PINは利用者が決め、復元フレーズは端末上で新たに生成されます。スクラッチカード、印刷物、手書き済み用紙などでPINや24語が渡され、それを入力するよう指示された場合、その秘密を第三者がすでに知っている可能性があります。残高を入れず、秘密情報も追加で入力せず、公式サポートへ連絡します。
「検証のため最初にWebへ24語を入れる」「同期エラーを直すためサポートへ24語を送る」「交換端末へ復元するためフォームへ入力する」といった指示も拒否してください。復元フレーズが必要になる正当な復旧場面でも、入力先は対応する署名端末そのものであり、PCやスマートフォンの一般的なフォームではありません。
未確定情報と詐欺対策
この事案では、大きな金額や端末内部の写真が注目を集めています。しかし、行動判断には情報の種類を分けることが欠かせません。Ledgerが確認した事実、報道機関が伝えた暫定対応、オンチェーン調査者のアドレス集計、端末分析者の仮説は、それぞれ確度と検証範囲が異なります。数字が具体的であるほど確定情報に見えますが、アドレスの帰属や同一事件との関連が確定しなければ公式被害額にはなりません。
第三者推計:7200万〜8600万ドル超はオンチェーン調査者の推計
報道では、疑わしい送金の規模として7200万ドル超、または8600万ドル超という推計が紹介されています。これらはオンチェーン調査者が追跡したアドレスや取引を基にした第三者推計で、Ledgerが確定した被害総額ではありません。集計対象、価格換算時点、同じ事件に属すると判断した取引の範囲によって数字は変わり得ます。
したがって「8600万ドルが盗まれた」と確定形で理解するのは避けます。一方で、公式確定を待つ間に対象者が何もしなくてよい、という意味でもありません。被害額の確定と予防措置は別の判断です。購入経路と期間が一致する人は、金額論争ではなく、自分の端末状態と鍵の移行に集中してください。
不審な送金を確認した場合に保存する情報
第三者調査ではBitcoin、Ethereum、Tron上の疑わしい送金が追跡されたと報じられています。ブロックチェーンは取引履歴を公開しますが、アドレスの所有者や送金理由まで自動で表示するわけではありません。あるアドレスから資産が動いた事実と、それがCryptoBilis端末に起因する窃取だという因果関係は別に立証する必要があります。
利用者が自分の履歴を確認するときも同じです。見覚えのない送金があれば、取引ハッシュ、日時、資産、ネットワーク、送付先を保存します。ただし、確認のために第三者サイトへウォレットを接続したり、メッセージへ署名したりする必要はありません。公開アドレスをブロックエクスプローラーで検索するだけにとどめ、疑わしい場合は公式サポートと必要な専門窓口へ相談します。
未確定の仮説:物理インプラント説などは調査結論ではない
マレーシアで購入されたとされる端末について、物理インプラントの写真や分析を示す主張が報じられています。しかし、これは現時点でLedgerが確定した攻撃手法ではありません。写真の端末が全対象端末を代表するのか、部品がどのように秘密情報へアクセスしたのか、流出取引との関係が立証されたのかといった点は、調査結果を待つ必要があります。
考えられる原因を列挙することと、原因を断定することは違います。供給網での物理改変、事前設定されたシード、フィッシング、悪意ある署名などを仮説として分け、証拠が追加されるたびに評価します。「正規再販業者だから物理攻撃はあり得ない」「Genuine Checkに通ったからシード漏えいもない」といった飛躍も避けます。最終的な対策は、公式調査がどの層の問題を特定するかで更新されます。
便乗する偽サポートと偽アプリを避ける
重大事件の直後は、不安と時間的な焦りを利用する詐欺が起きやすくなります。「あなたの端末も対象」「残り数時間で凍結」「安全口座へ移す」といった連絡で、復元フレーズ、PIN、リモート操作、署名を求める手口です。本物らしいロゴ、事件名、推定被害額が書かれていても、秘密情報を要求する連絡は正当化されません。
禁止事項1:PINや24語を求める連絡は拒否する
Ledger、CryptoBilis、配送会社、捜査機関を名乗る相手であっても、PINや24語を渡してはいけません。サポート担当者は、利用者の復元フレーズを知る必要がありません。「本人確認」「返金」「被害調査」「端末診断」という名目でも同じです。通話やチャットで一語ずつ聞かれる、画面共有で見せる、写真を送る、といった要求も拒否します。
不審な連絡を受けたら、そのメッセージ内の電話番号やURLを使わず、Ledgerの公式サイトを自分で開いて問い合わせ先を確認します。送信者名は偽装できるため、表示名だけを信用しません。メールの完全なドメイン、URLの綴り、HTTPSの有無だけでなく、本来の公式ドメインと一致するかを確かめます。短縮URLや検索広告は避けます。
禁止事項2:復元フレーズをPC・スマホ・Webへ入力しない
24語は資産への最終的な鍵です。Webフォーム、デスクトップのテキスト欄、スマートフォンのメモやカメラ、クラウド、生成AIのチャットへ入力しないでください。入力内容を保存しないと説明されても、端末上のマルウェア、偽サイト、スクリーンショット同期、クリップボード履歴など複数の漏えい経路があります。
移行時に旧端末で取引へ署名する場合も、端末画面に表示される資産、数量、宛先、ネットワークを確認します。「検証用の署名だから無料」「ガス代だけ」と説明されても、内容を理解できない署名は拒否します。トークンの無制限承認やNFTの一括操作など、単純送金とは異なる権限を与える署名もあります。
確認事項:公式アプリとLedgerの最新告知だけを確認する
情報源は、Ledgerの公式サイト、公式サポート、公式アプリ内の通知を起点にします。報道記事は状況把握に役立ちますが、対象期間や交換手順が更新された場合は公式案内を優先します。公式SNSを見る場合も、認証表示だけでなく公式サイトからリンクされているアカウントかを確認してください。なりすまし返信や偽のサポートアカウントは、公式投稿のコメント欄にも現れます。
作業前に「今から何をするか」を紙に書くと、焦りを抑えられます。購入記録の確認、端末状態の分類、新端末の入手、新規シード生成、受取アドレス照合、少額テスト、本送金、着金確認という順序です。途中で別のWebサイトが24語を要求したり、予定になかった署名が表示されたりしたら中断します。安全な移行は速さだけでなく、停止できることが重要です。
最終チェックリスト
- 注文メール・請求書で販売者と購入日を確認する。
- 未設定なら設定せず、端末・箱・付属品・購入記録を保全する。
- 設定済みなら信頼できる新端末を用意し、端末上で新規シードを生成する。
- 新端末画面で受取アドレスを照合し、少額テスト後に資産を移す。
- 24語をPC・スマートフォン・Webへ入力せず、公式の最新案内を確認する。
90日の境界付近にいる人は、注文日・発送日・受取日と購入記録をそろえ、Ledger公式サポートへ対象か確認してください。