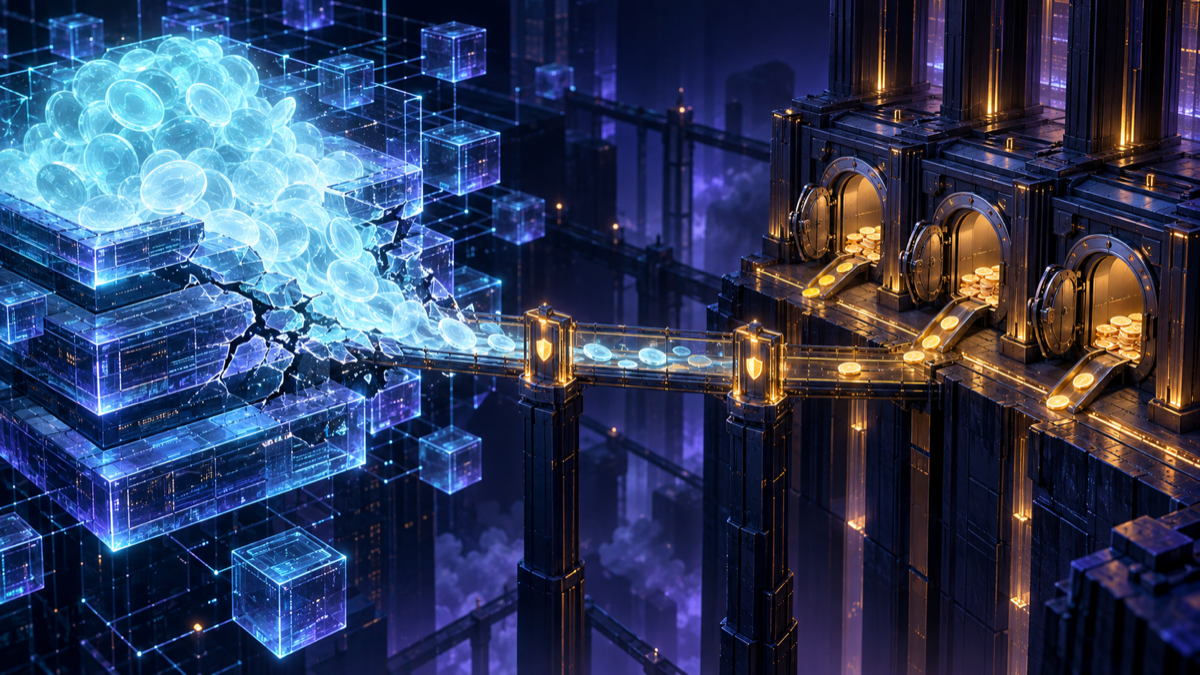
偽の残高が正規のブリッジ出口を通り、本物の準備金に変わりました。これが2026年10月23日に起きたInitia事故の核心です。外部のオンチェーン分析では、約748万ドル相当の未裏付け残高のうち、約273万ドル相当が実資産として払い出されたと推計されています。ネイティブINITが約748万ドル分追加発行された、という意味ではありません。
まず4点で要約
- 何が起きたか:MoveVMで裏付けのない利用可能残高が生じ、正規形式のブリッジ処理へ渡されました。
- 実流出推計:名目上の不正残高は約748万ドル、準備金からの実流出は約273万ドルです。回収・補填後の最終損失は未確定です。
- 停止・再開状況:10月23日にL1と接続Rollupが停止。10月27日の確認時点では修正案が外部監査中で、正確な再開時刻は示されていません。
- 利用者が今すること:非公式RPCや補填フォームに接続せず、Initiaと利用サービスの公式告知で機能ごとの再開を確認します。
以下では「何が起きたか→なぜ残高が生まれたか→なぜブリッジが支払ったか→被害と現状→読者の行動」の順で整理します。原因の一部は第三者による暫定分析であり、公式の最終ポストモーテムで変わる可能性があります。最終確認日は2026年10月27日です。
Initiaで起きたMoveVM脆弱性事故の要点
最初に押さえたいのは、事故の規模を一つの数字だけで表せないことです。確認済み資料からは、未裏付け残高の生成、ブリッジ準備金からの払い出し、ネットワーク停止という三つの出来事が読み取れます。それぞれ対象と意味が違うため、「約748万ドルがそのまま盗まれた」「INITが大量に追加発行された」と短絡しないことが重要です。
10月23日の発生からL1・Rollup停止まで
調査資料によると、不正な残高を作ったとみられる取引は2026年10月23日14時59分UTCごろに発生しました。Initia L1と接続Rollupは同日15時41分30秒UTCに停止しています。日本時間では日付をまたぐ時間帯ですが、本記事では追跡資料との照合をしやすくするためUTCを併記します。停止時点の最終ブロックは23,365,925と報告されています。
チェーン停止は、追加の状態更新や資産移動を抑える緊急措置です。一方で、停止前にEthereum側へ払い出された資産を自動的に元へ戻す機能ではありません。また、正規利用者の送金、アプリの処理、接続Rollupの活動も止まります。したがって、停止は被害拡大を抑えるための初動であって、原因修正や残高復旧、ブリッジ再開までが完了したことを意味しません。
約748万ドルの不正残高と約273万ドルの実流出は別
Bitqueryの分析は、攻撃者が得たとされる未裏付け残高を約748万ドル相当、三つのブリッジ準備金から払い出された実資産を約273万ドル相当と区別しています。前者は問題のある台帳状態に現れた名目額、後者は別チェーン側に存在した準備資産が解放された推計額です。攻撃者が作った残高の全額が換金されたわけではありません。
さらに、約273万ドルはオンチェーン上の移動を基にした追跡時点の推計です。資産の凍結、回収、価格変動、プロジェクト側の補填があれば、最終的な経済損失とは一致しません。公式の確定損失が出るまでは、「実流出推計」と「最終損失」を同じ数字として扱わない姿勢が必要です。
数字を読むときは、算定時点と資産単位にも注意が必要です。米ドル換算はETHなどの市場価格で変動しますが、流出したトークン数量は個別のトランザクションから追跡できます。したがって、後日の報道でドル額が違っていても、直ちにどちらかが誤りとは限りません。比較するなら、対象トランザクション、集計した資産、評価時刻が同じかを確かめます。また、準備金から出た数量と攻撃者のアドレスに残る数量の差には、交換手数料やガス代、途中の移動が含まれ得ます。
停止まで約42分あったという時系列も、発見や意思決定が42分かかったと断定する材料にはなりません。資料から確認できるのは、不正取引とみられる時刻と公式停止時刻です。監視がいつ警告したか、チームがいつ原因を認識したか、バリデータがどのように停止へ合意したかは、最終報告で説明されるべき別の論点です。この区別は、初動の妥当性を評価するときにも欠かせません。
暫定分析で疑われるMoveVMのキャッシュ不整合
まなぶ「クリプ先生、残高が増えたなら、新しいトークンが普通に発行されたのと同じではないんですか?」
クリプ「今回は記録上の総供給量が増えないまま、使える残高だけが生じたと説明されているんだ。だから帳簿の整合性が崩れた問題として分けて考えるよ。」
ブロックチェーンでは通常、誰かの残高が増える処理には、発行、送金元の減少、ロック済み資産の解放など対応する根拠があります。本件の暫定説明では、その対応関係を満たさない残高が作られた一方、記録上の総供給量は増えませんでした。ここが通常の追加発行と異なる点です。
通常時から不正な状態遷移までの4段階
Moveはデジタル資産を安全に扱うことを重視したプログラミング言語で、MoveVMはMoveプログラムを実行する仮想マシンです。Initiaの公式リポジトリによれば、同プロジェクトのMove実装はAptos系のMove VMとツールチェーンから派生し、RustとGoをまたぐ構成でL1のx/moveから呼び出されます。Initia L1はMoveVMだけでなくEVMやWasmVMも扱う複数VM基盤です。
第三者の技術分析が疑うのは、Moveスクリプトを再利用するキャッシュ処理です。現時点で確認できる因果は、次の4段階に分けると理解しやすくなります。
- 通常時:MoveVMはスクリプトを検証・準備し、再実行を速くするため結果をキャッシュします。
- 誤再利用:本来は別として扱うべき実行文脈で、以前の検証結果が再利用された可能性があります。
- 不正な状態遷移:資産の裏付けを保証する検証を通らないはずの処理が受理され、利用可能残高が生じたと分析されています。
- 残高と供給量の不一致:口座側の残高は使える一方、記録上の総供給量は増えず、帳簿の対応関係が崩れました。
公式確定事項:ネットワーク停止と修正作業の進行です。第三者の暫定分析:スクリプトキャッシュの誤再利用から未裏付け残高へ至ったという原因説明です。確認済み資料には、キャッシュキーから具体的にどの条件が欠け、どの文脈間で結果が再利用されたかを確定する公式ポストモーテムは含まれていません。根本原因、影響コード、再現条件、導入時期は最終報告で確認する必要があります。
残高と供給量の不変条件が崩れた状態検証問題
「不変条件」とは、処理の前後で必ず守られるべき関係です。単純化すれば、全口座の残高と発行・焼却の記録が整合し、根拠のない資産が利用可能にならないことが一例です。本件では、ネイティブINIT自体は不正発行されず、記録上の総供給量も変わらない一方、外部へ持ち出せる未裏付け残高が生じたとされています。
このため、「mint(発行)攻撃」という短い表現だけでは誤解を招きます。利用者が見る残高フィールドが増えていても、供給量を管理する別の記録が同時に増えていなければ、システム全体は矛盾した状態です。重要なのは関数名がmintだったかではなく、資産の裏付けを保証する状態検証をすり抜け、後続処理がその残高を有効と扱ったかどうかです。
ここでいう「残高」は、ウォレット画面に表示される数字だけを指しません。画面はRPCやインデクサーが返すチェーン状態を読み取って表示します。元のチェーン状態が不整合なら、画面が正確にそれを表示していても、経済的な裏付けはありません。反対に、再開直後にインデクサーが遅れて古い数字を見せる場合は、チェーン状態が正しくても画面表示が追いつかないことがあります。利用者向け表示、台帳の状態、資産の裏付けを三層に分けると混乱を避けられます。
状態検証の問題が重大なのは、不正な残高が一つのアプリ内だけにとどまらず、その残高を正しいと信頼する後続システムへ伝播する可能性があるためです。DEXは交換可能な残高として扱い、ブリッジはバーン可能な資産として扱うかもしれません。各システムが自分の担当範囲では正しく動いていても、入口の前提が壊れると全体として損失が生じます。修正では脆弱な処理を止めるだけでなく、影響を受けた状態と連携先を洗い出す必要があります。
不正残高がブリッジ準備金から実資産化された経路
まなぶ「クリプ先生、偽物の残高なら、どうして別のチェーンで本物の資産を受け取れたんですか?」
クリプ「ブリッジは送信元で正しい形式のバーンとメッセージを確認したけれど、その残高の生まれ方までは見抜けなかったと分析されているんだ。」
クロスチェーンブリッジは、異なるネットワーク間で価値を移す仕組みです。代表的な方式では、送信元でトークンをロックまたはバーンし、その事実を示すメッセージを検証した後、送信先で対応資産を発行または準備金から解放します。本件では、送信元の残高自体が正当に裏付けられていなかったことが核心です。
バーンから正規メッセージ検証、準備金解放まで
技術分析によると、攻撃者はInitia側で不正に得た残高をブリッジ処理に渡し、送信元でバーンしました。バーンのトランザクションと、それを伝えるメッセージは所定の形式を満たしていたため、Ethereum側のアダプターは通常のブリッジ要求として検証しました。そして、対応する実資産を準備金から解放しました。
受信側が確認できたのは、許可された経路から有効なメッセージが届き、送信元で指定数量がバーンされたという事実です。バーンされた残高が正常な発行や入金によって得られたのか、MoveVMの不整合から生まれたのかまで判別できなかった、と報告されています。つまり、ブリッジのメッセージ検証が偽造されたというより、その前段の台帳状態が壊れ、正規の出口処理へ入力された構造です。
LayerZero系アダプターとNoble・CCTPの流出経路
外部分析は、AUSD0とETHについてLayerZero系アダプターを通る経路、USDCについてNobleを経由してCircle CCTPへ至る経路を挙げています。経路が複数あるため、「一つのブリッジが約273万ドルを失った」と単純化するのは正確ではありません。資産ごとに送信元の表現、メッセージ伝達、受信側の準備金または発行・解放の仕組みが異なります。
ステーブルコインの仕組みを確認する際も、同じAUSDという名称が含まれていても、特定チェーン上のブリッジ表現と発行者のネイティブ資産は区別が必要です。CoinMarketCap Academyが紹介したAgoraの説明では、Initia上に同社のコントラクトはなく、問題となった表現とネイティブ発行を同一視しないよう注意できます。ティッカーや表示名だけで資産の発行主体、担保、コントラクトを判断しないことが大切です。
ブリッジの「準備金」は、別チェーンへ移した資産の価値を支えるため、コントラクトなどに保管される実資産です。通常は、送信先で流通する表現の量と準備金が対応します。本件では、Initia側で正当な入金に対応しない残高がブリッジへ入り、バーンという出口条件を満たしたため、Ethereum側の有限な準備金が減りました。未裏付け残高はいくらでも価値を持つわけではなく、実際に取り出せる額は出口の流動性や準備金にも左右されます。
この構造は、メッセージが暗号学的に正しいことと、メッセージが表す経済状態が正しいことが別だと示します。受信側は送信元チェーンの合意結果を信頼しますが、その合意が脆弱な実行結果を確定してしまえば、真正なメッセージで誤った価値移転が起こり得ます。再開時には、伝達プロトコルだけでなく、送信元資産の発行・保有・バーンの全経路を通した検証が必要です。
流出資産の内訳と追跡状況
資産別の数量は、どの準備金から何が払い出されたかを理解する手掛かりになります。ただし、以下は外部分析による推計であり、公式に確定した損失明細ではありません。ドル換算額は価格や集計時点でも変わるため、数量と経路を中心に見るのが適切です。
約140万AUSD、105 ETH、約108万USDCの流出
| 資産 | 数量 | 経路 | 到達先・確度 |
|---|---|---|---|
| AUSD/AUSD0 | 約140万 | LayerZero系アダプター | Ethereum側。外部オンチェーン分析による推計 |
| ETH/WETH | 約105 ETH | LayerZero系アダプター | Ethereum側。外部オンチェーン分析による推計 |
| USDC | 約108万USDC | Noble経由のCircle CCTP | Ethereum側。外部オンチェーン分析による推計 |
資料によってAUSDとAUSD0、ETHとWETHの表記が異なります。ラップ資産は元資産に対応する別チェーン上の表現なので、名称だけでなくコントラクトと経路を見る必要があります。追跡から分かるのは公開台帳上の数量・移動経路・集約先です。一方、操作主体の法的身元、取引所内部の移動、将来の凍結・回収、補填後の最終損失までは確定できません。
約1135.52 ETHへの集約とオンチェーン推計の限界
PublicAMLの追跡では、流出資産は交換後、約1135.52 ETHとして一つのアドレスへ集約されました。同分析は、実行のおよそ29分前に対象ブリッジで小額のテストが行われたとも報告しています。2026年10月25日の追跡時点では、集約資産は同じアドレスに留まっていたとされています。
オンチェーン追跡は公開台帳上のアドレスと取引をたどれますが、アドレスを操作する人物の法的身元、取引所内部での移動、将来の回収可否まで自動的に確定するものではありません。ETHへ交換した時点の価格と、その後の価格も違います。「1135.52 ETHが確認された」ことと、「同額が最終損失として確定した」ことは別です。
L1・Rollup停止と取引所対応が利用者へ与えた影響
Initiaは、L1上で複数VMを扱いながら、アプリケーションごとのRollupを支える構造です。そのため、基盤となるL1の緊急停止はINITの送金だけでなく、接続Rollupの状態確定やブリッジ、周辺サービスにも波及します。停止中に画面が表示されても、残高更新や出金が通常通り完了するとは限りません。
L1停止が接続Rollupにも波及した理由
公式コードではInitia L1がMoveVM、EVM、WasmVM向けの基盤を提供し、MiniMoveはMoveVMを搭載した楽観的RollupとしてOPinitなどの共通ツールを利用します。Rollupは独立した実行環境を持っていても、L1へのデータ投稿、決済、ブリッジなどで基盤チェーンと関係します。L1とRollupを同時に止める判断は、異なる場所から状態更新が続いて復旧を難しくする事態を避ける意味があります。
しかし、広い停止は正規利用者にも影響します。送金待ち、アプリ内のポジション管理、ブリッジ中の資産、運用者の監視などが制限されます。停止中の表示を確定残高と決めつけず、再開時にどのブロックを基準とするか、再編成や残高調整があるか、保留中トランザクションを再送すべきかを公式案内で確認する必要があります。
Bithumb・UpbitのINIT入出金停止
Bithumbは利用者保護のため、ネットワークの安全性が確認されるまでINITの入出金を一時停止すると告知しました。取引自体は継続するとしており、「売買できること」と「ブロックチェーン上へ出入金できること」は別です。Upbitの停止も報じられていますが、利用者は自身が使う取引所の最新告知を直接確認してください。
チェーンが再開しても、取引所の入出金が同時に再開するとは限りません。取引所側にはノード更新、入出金テスト、必要確認数の設定、残高照合など独自の安全確認があります。反対に、取引画面が動いているからといってネットワーク復旧済みとも判断できません。入金アドレスの再発行やメモの扱いが案内される可能性もあるため、過去のアドレスへ急いで送らないでください。
修正・資産復旧・段階的再開の現在地
2026年10月27日時点で、MoveVM脆弱性の修正案は外部監査中と報じられています。その後に被害資産の復旧計画を示し、秩序あるネットワーク再開へ進む予定です。「修正コードがある」「監査が始まった」「バリデータへ適用された」「チェーンが再開した」「ブリッジや取引所が再開した」は、それぞれ別の段階です。
MoveVM修正案は外部監査中
外部監査では、修正が既知の再現条件を防ぐか、新しい不整合を生まないか、影響範囲が適切かなどを第三者が確認します。ただし監査は、あらゆる将来の脆弱性がないことを保証する証明ではありません。対象コード、コミットやリリース番号、監査報告書、残る既知の制約を合わせて見る必要があります。
開発者やノード運用者にとって重要なのは、「修正済み」という言葉だけでなく、どのバージョンを適用するのかです。InitiaのMoveVMはRustとGoの境界を含むため、依存するリポジトリとL1ソフトウェアの組み合わせも確認対象になります。独自に一部だけ更新するとバリデータ間で実行結果が一致しないおそれがあるため、公式リリースと合意された手順に従う必要があります。
復旧計画と再開時刻は未確定
確認済み資料の範囲では、最終ポストモーテム、公式の確定損失、利用者補填の範囲、正確な再開時刻は未確定です。プロジェクトは監査後に被害資産の復旧計画と段階的な再開を示す予定とされています。将来の予定は変更され得るため、報道の見出しやSNS投稿だけで確定日と受け取らないでください。
復旧では、脆弱な状態を除去するだけでなく、どの高さから再開するか、不正残高をどう調整するか、正規利用者の残高をどう保全するか、各Rollupとブリッジをどの順番で有効にするかが問題になります。資産回収や補填方針は技術修正とは別の判断です。公式発表では、技術的再開と経済的な復旧を分けて読む必要があります。
段階的再開には、すべての機能を一度に開けない合理性があります。まずバリデータ間でブロック生成を安定させ、次に読み取り用RPCやインデクサーを同期し、状態が一致することを確認した後に、送金やアプリ、ブリッジを個別に有効化する流れが考えられます。ただし、実際の順序は公式計画が出るまで確定していません。「チェーンがブロックを生成している」という観測だけで、資産移動まで許可されたと判断してはいけません。
また、ロールバックや状態修正が行われる場合、停止直前の正規取引をどう扱うかが利用者に影響します。あるトランザクションがエクスプローラーに残っていても、再開後の正史に含まれるとは限りません。逆に、ロールバックを行わず対象残高だけを修正する方式もあり得ます。本記事の資料だけでは方式は確定できないため、再開高、対象トランザクション、ブリッジ中の保留分について具体的な公式説明を待つ必要があります。
ネットワーク再開前後に確認すべきチェックポイント
まなぶ「クリプ先生、再開という投稿を見つけたら、すぐウォレットを接続して確かめてもいいですか?」
クリプ「投稿元とリンク先を公式チャンネルで照合してからにしよう。L1、Rollup、ブリッジ、取引所は再開の時点が別々かもしれないよ。」
再開前後は、早く資産を動かしたい心理につけ込む偽RPC、偽の復旧サイト、補填申請フォームが現れやすい局面です。秘密鍵やシードフレーズを入力せず、署名要求の内容を確認してください。一般的な送金時の注意は暗号資産を安全に送金する手順、偽サイトへの対策は暗号資産詐欺の手口と対策も参考になります。
利用者が確認する公式再開告知と残高・入出金
- 公式発表:Initia公式がL1と対象Rollupの再開を明示したか確認します。
- 接続先:チェーンID、RPC、エクスプローラーが公式案内と一致するか照合します。RPCはウォレットに状態を返す接続口、インデクサーは取引履歴を検索しやすく整理する仕組みです。
- 残高:基準ブロック、不正残高の除去方法、正規取引の扱い、再編成の有無を確認します。
- ブリッジ:対応資産、送受信の方向、上限、遅延、保留取引の扱いが個別に再開したか確認します。
- 取引所:INITの取引、入金、出金を別々に確認し、公式が許可するまでは少額テストも行いません。
問い合わせを装ったDMではなく、取引所アプリ内または保存済みの公式サイトを起点にしてください。ウォレット表示はRPCやインデクサーの同期遅延でも食い違うため、表示だけで復旧完了とは判断せず、公式が示す基準ブロックと照合します。
開発者が確認する適用版・バリデータ合意・ブリッジ条件
開発者と運用者は、監査対象となった修正コミット、正式リリース、ハッシュや署名、移行手順を確認します。バリデータが同じ版と再開高に合意しているか、状態スナップショットの取得元が正しいか、MoveVMとL1本体の互換性が示されているかも重要です。独自RollupではOPinitなど周辺コンポーネントの指定版も照合します。
アプリ側では、残高と総供給量だけでなく、ブリッジのロック額・バーン額・準備金の整合性をテストし、異常時に送信を止める監視を再確認します。再開直後はRPCが応答しても、インデクサーやエクスプローラーが追いついていない可能性があります。読み取り結果が複数の信頼できるノードで一致するかを確かめ、ユーザー画面には制限とデータ時点を明示するのが安全です。
監視項目には、総供給量だけでなく、資産ごとの残高合計、発行・焼却イベント、ブリッジの預入・払出額、短時間の異常な増加を含めると、今回のような「供給量は増えていないのに利用可能残高が増える」状態を見つけやすくなります。ただし、どの指標や閾値を採用するかは各実装の仕様に依存します。単一のメトリクスだけで安全と判断せず、実行状態と経済的な裏付けを突き合わせる設計が必要です。
非公式RPC・復旧リンク・補填フォームを避ける
「残高を復元する」「先着で補填を受け取れる」と秘密鍵、シードフレーズ、無制限のトークン承認を求めるページは利用しないでください。正規のサポート担当者がシードフレーズを尋ねることはありません。URLは検索広告や転送リンクから開かず、保存済みの公式サイトや複数の公式チャンネルから照合します。
署名だけなら安全とも限りません。ウォレット署名は、トークン移動の承認やコントラクト操作につながる場合があります。内容を理解できない署名は拒否し、復旧や補填の正式手順が公表されるまで待ちましょう。ハードウェアウォレットを使っていても、危険な操作を自分で承認すれば防げないため、保管方法の基本はハードウェアウォレットの選び方で確認できます。
情報源の確認では、投稿日時だけでなく更新履歴も見てください。事故直後の記事には、その時点で未確定だった原因や金額が残っている場合があります。公式発表、公式コードと監査資料、オンチェーン分析、報道は役割が異なります。最終原因は公式ポストモーテム、資金移動はトランザクションを示す分析、サービスの再開可否は各運営者の最新告知というように、知りたい事項に最も近い情報源を優先すると誤解を減らせます。
分かっていること:未裏付け残高が正規のブリッジ処理へ入り、外部分析で約273万ドル相当の実資産が払い出されたことです。未確定なこと:公式な根本原因、最終損失、補填範囲、正確な再開時刻です。今すべきこと:非公式リンクや署名要求を避け、Initia、ブリッジ、取引所それぞれの最新公式告知で利用可否を確認してください。本記事も一次情報と最終報告が公開された時点で訂正履歴を残して見直します。