結論からいうと、Autheoは2026年10月12日、MainnetのIBC資産検証経路が悪用され、約2.19億THEOが不正生成されたと確認しました。運営はMainnet、バリデータ、該当リレイヤー、影響を受けたクロスチェーンサービスを停止しています。再開日は公表されていません。
いま利用者にとって重要なのは、未完了のブリッジ取引を再送しないこと、THEOの売買・ブリッジを控えること、非公式な補償サイトへウォレットを接続しないことです。この記事では、公式発表と独立調査を分けて読み、約2.19億THEOとBase上の1.19億THEOがなぜ違うのか、何が確定していないのかを整理します。
要点
- 約2.19億THEOはAutheo Mainnet側で不正生成された総量
- 1.19億THEOはBase上の2回の発行で確認された数量
- 約291.7〜292.2 ETHは独立調査による売却代金の算定値
- 根本原因、最終損失、供給調整、善意取得者への対応、再開日は未確定
停止中に利用者が避けるべき操作と確認事項
まなぶ「保留中です。もう一度ブリッジしたほうがいいですか?」
クリプ「いまは再送せず、取引ハッシュと画面を保存しよう。片側だけ処理済みだと照合を難しくするよ。」
停止中は資産を早く動かしたい焦りが二次被害につながります。復旧を名乗る第三者、秘密鍵を求める窓口、署名を急がせるサイトを信用しないでください。公式案内でもドメインと既知の公式アカウントからの導線を確認します。
未完了のブリッジ取引を再送しない
ブリッジは送信元でのロックや焼却、メッセージ配達、宛先での発行や解放という段階を通ります。保留表示でも途中まで確定している場合があります。同額を再送したり別UIからやり直したりすると二重操作や照合の混乱につながります。
送信元・宛先チェーン、アドレス、取引ハッシュ、実行日時、数量、利用URL、エラー、処理前後の残高を保存します。スクリーンショットだけでなく取引ハッシュを文字列で控えましょう。
THEOの購入・売却・ブリッジを控える
公式が自粛を求める間は新規購入、売却、ブリッジを控えるのが基本です。価格が動いても、流動性低下、不正生成分の売却、入出金停止が重なり得ます。表示価格で希望数量を約定できる保証も移動できる保証もありません。
この記事はTHEOの売買を推奨しません。再開後も供給調整と善意取得者の扱いが明確になるまで不確実性が残る可能性があります。自分の保有経路、サービス案内、許容できる損失を考慮してください。
非公式な補償・移行サイトに接続しない
「補償請求」「新トークン移行」「残高確認」を装うフィッシングに注意します。シードフレーズや秘密鍵の入力は拒否してください。接続だけでも理解しない署名やトークン利用許可を求められる場合があります。
検索広告やSNS返信から入らず、既知の公式サイトから発表をたどります。一文字違いのURL、短縮URL、DMだけの案内、極端に急がせる文言に注意してください。詳しくは暗号資産詐欺の対策も確認できます。
取引ハッシュと残高記録を保存して公式案内を待つ
記録は復旧後の個別照合、取引所への問い合わせ、税務整理に役立ちます。ウォレットを初期化したり履歴を消したりせず、読み取り可能な形でバックアップします。ただしシードフレーズや秘密鍵をサポートへ送ってはいけません。
- 送信元・宛先のチェーンとアドレス
- 取引ハッシュ、日時、数量、利用サービス
- 処理前後の残高と保留画面
- 公式サポートとの問い合わせ番号
- 取引所の注文・入出金履歴
問い合わせには公開可能な取引ハッシュと状況を伝え、公式が求める追加情報だけを出します。管理者を名乗る相手が秘密鍵を要求しても応じないでください。
Autheoで約2.19億THEOが不正生成された事故の概要
Autheoの公式説明によると、攻撃者はIBC資産の検証経路を悪用し、不正な資産をAutheo Mainnet上のネイティブTHEOへ変換できる状態を作りました。公式が示した不正生成量は約2.19億THEOです。その一部はクロスチェーン経路で外部へ移され、BaseやRobinhood Chainの市場で売却されました。
10月12日に不正生成とクロスチェーン移動を確認
公式は10月12日に異常な発行とBaseへの移動を認識しました。「不正生成」は、正規の供給計画に基づかないTHEOが作られたことを指します。一般利用者の全ウォレットが改ざんされた、Base上の全トークンが偽物になった、という説明ではありません。
10月20日の更新では、不正資産がネイティブTHEOとして受け入れられ、約2,800万THEOが外部市場で売却されたと説明されています。ただし、最終損失や回収額は確定していません。生成量、売却量、売却代金は別の指標です。
Mainnet・バリデータ・該当リレイヤーを停止
Autheoは被害拡大を抑えるため、ブロック生成、バリデータ、該当クロスチェーンリレイヤーを停止しました。異常なメッセージや資産変換を遮断し、チェーン状態を調査する措置です。単にサーバーを再起動すればよい通常障害とは異なります。
画面に「保留中」と表示されても同じ操作を繰り返さないでください。送信元と受信先のどこまで処理されたか不明な状態で再送すると照合が複雑になります。基本は暗号資産を安全に送金する方法でも確認できます。
10月12日の発行から公式更新までの時系列
時刻まで公開されている事象と、日付だけが確認できる公式発表を分けました。時刻はUTCです。
| 日時 | 出来事 | 根拠 |
|---|---|---|
| 10月12日17:06 | Baseで1,900万THEOを発行 | 独立調査・オンチェーン記録 |
| 10月12日17:45 | Baseで1億THEOを発行 | 独立調査・オンチェーン記録 |
| 10月12日(時刻未公表) | Autheoが異常を検知し、Mainnet、バリデータ、該当リレイヤーなどを停止 | Autheo公式 |
| 10月13日 | 公式初報で停止措置を説明 | Autheo公式 |
| 10月20日 | 約2.19億THEOの不正生成、約2,800万THEOの売却、復旧方針を更新 | Autheo公式 |
Baseで確認された2回の発行
BlackpaperはBaseのMailboxが同一宛先へ向けた二つのメッセージを処理したと記録しています。二つの発行合計は1.19億THEOです。検知・停止の正確な時刻は公表資料で確認できないため、推定時刻を表へ補っていません。
オンチェーン記録は日時、コントラクト、宛先、数量の確認に役立ちます。一方、それだけで攻撃者の身元、侵入方法、内部運用のどこが破られたかまで確定できるとは限りません。直接読める事実と推定を分ける必要があります。
売却後に公式が停止と取引自粛を案内
発行されたTHEOの一部は市場で交換され、別チェーンへの移動も追跡されています。Autheoは発覚後にネットワークと関連経路を止め、調査中はTHEOの購入、売却、ブリッジを控えるよう求めました。価格表示があっても通常の入出金や価格形成が保証されるわけではありません。
事故直後には、あるアドレスへ入ったETH全額を攻撃収益とみなす推計もありました。独立調査は交換取引を追い直し、THEO売却による受取額を約292 ETHと算定しました。速報の数字だけでなく、計算対象と更新日を確認すべきです。
約2.19億THEOと1.19億THEOはなぜ数字が違うのか
まなぶ「クリプ先生、2.19億と1.19億のどちらが正しいんですか?」
クリプ「どちらかが誤りとは限らないんだ。Mainnet全体で数えた量と、Baseで確認できた量では観測場所が違うよ。」
二つの数字は測定範囲が違います。公式の約2.19億THEOはAutheo Mainnet側で不正生成された総量です。1.19億THEOは独立調査がBase上の二つの発行イベントで確認した数量です。「総生成量」と「特定チェーンへ到達した量」を同じものとして比較してはいけません。
| 数字 | 意味 | 情報源 |
|---|---|---|
| 約2.19億THEO | Mainnet側の不正生成総量 | Autheo公式 |
| 1.19億THEO | Base上の2回の発行合計 | 独立調査 |
| 約2,800万THEO | 外部市場で売却されたとする量 | Autheo公式 |
| 約291.7〜292.2 ETH | 追跡された売却取引の受取額 | 独立調査 |
約2.19億THEOはMainnet側の総生成量
約2.19億は事故の入口側であるAutheo Mainnetの状態を基準にしています。この全量が一つの外部チェーンで売却されたという意味ではありません。生成後にどの経路を通り、どこまで移動し、どれだけ交換されたかは別々に追う必要があります。
Baseで観測された発行量は計1.19億THEO
Base側では1,900万と1億の発行が観測されました。これはBaseで確認できた確かな観測値ですが、Mainnet上の不正生成総量を置き換えません。他経路やMainnetに残った数量まで含む総括には状態照合が必要です。
独立調査が算定した売却代金は約291.7〜292.2 ETH
PublicAMLはBaseとEthereumの取引を追跡し、売却に対応する受取額を約291.7 ETHと算定しました。別の追跡では丸め方や対象差から約292.2 ETHです。これは確定した法定通貨建て損失ではありません。
ETH価格は変動するため、後日の相場でのドル換算は事故時点の実現損失と一致しません。不正生成数量に市場価格を掛けるだけでも実際の換金額になりません。回収、流動性、供給調整が決まった後に評価は更新されます。
事故経路を理解するためのIBCとHyperlaneの基礎
まなぶ「IBCとHyperlaneは同じブリッジなんですか?」
クリプ「一つの同じ部品ではないよ。資産を受け入れる処理、メッセージを検証する仕組み、届ける役割を分けて見よう。」
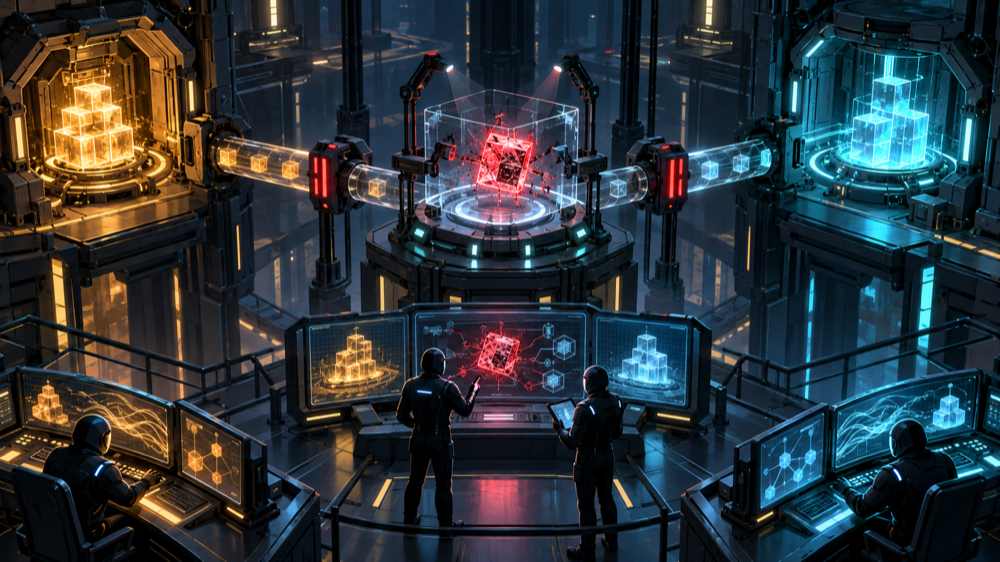
クロスチェーンでは、送信元の資産を拘束または焼却し、宛先で対応トークンを発行・解放する処理を組み合わせます。メッセージが届くことと内容が正当なことは別です。荷物を届ける人、伝票を確認する人、在庫へ反映する人には異なる役割があります。
IBCでは資産の受入・変換をアプリ層が担う
IBCはチェーン間でパケットを扱う標準です。公式解説ではClients、Core、Appsの層に分かれ、通信相手の状態追跡、パケットの認証や重複防止、内容の解釈を担います。資産移転では受信側アプリが情報を検証し、対応トークンの発行や解放を実行します。
標準的なIBC資産移転では送信元で資産を拘束し、受信先で対応するvoucherを発行します。しかしIBCという名称だけで、あらゆる実装や変換が安全になるわけではありません。どの資産を正規と認め、どの発行元へ対応付けるかはアプリ層の検証に依存します。
HyperlaneではISM検証後に宛先処理が実行される
Hyperlaneでは送信元Mailboxのメッセージをリレイヤーが宛先へ届け、宛先MailboxがISMで検証します。通過後に受信コントラクトの処理が呼ばれます。Warp Routeはこのメッセージングを資産の発行や解放と結び付けます。
ISMはどの証拠がそろえば正当と認めるかを決めます。複数署名を要求する構成も、特定の信頼済みリレイヤーを前提にする構成もあります。柔軟性は利点ですが、構成と管理権限が安全性を左右します。
リレイヤーと検証方式は別の役割を持つ
リレイヤーはメッセージを監視し、メタデータとともにMailbox.processを呼びます。配達しただけで内容が正当になるのではなく、ISMが検証します。ただしTrustedRelayerIsmのように特定リレイヤーへの信頼が中心となる構成では、その権限や鍵管理が重要です。
「リレイヤーだけが原因」「Hyperlane本体の欠陥」と短絡できません。メッセージ生成元、ISM設定、管理鍵、受信側の資産対応付け、監視を一続きで調べる必要があります。基礎はクロスチェーン相互運用性の解説も参考になります。
現時点で判明している原因と断定できない点
公式に確認された中心問題は、不正なIBC資産がネイティブTHEOへ変換可能だと誤認されたことです。正規の裏付けを持たない資産が利用可能なTHEOとして扱われました。ここまでが公式説明に基づく確定範囲です。
直接の問題は不正資産をネイティブTHEOへ変換できたこと
資産変換では形式だけでなく、発行元、経路、資産識別子、数量、重複を確認しなければなりません。今回の説明は、その検証経路を悪用して不正資産が正規THEOへ対応付けられたことを示します。価格下落ではなく、供給の正当性に関わる事故です。
鍵侵害や不正メッセージの生成箇所は未確定
どの鍵が侵害されたのか、侵害があったのか、不正メッセージがどこで作られたのか、TrustedRelayerIsmがどう関与したのかは断定できません。オンチェーン挙動とSDKから構成を推定できても、非公開コードや運用記録の全容は未確認です。
「秘密鍵流出が原因」「IBC規格そのものが破られた」「Baseブリッジが侵入された」とする説明は確定情報を超えます。事実、合理的推定、未確認の仮説を分ける必要があります。
構成と運用を含む技術ポストモーテムが必要
必要なのは悪用の開始点、検証設定、管理権限、検知時点、停止判断、影響コントラクトを含むポストモーテムです。コード監査の有無だけでは十分でなく、監査後の設定変更、鍵管理、権限移譲、外部サービスとの組み合わせも検証対象です。
Hyperlaneの監査資料も、ISMの柔軟性とともに構成が安全性の要点になると示します。本番ではマルチシグやタイムロックによる所有権管理が推奨されますが、今回どこまで採用されていたかは公表資料だけでは判断できません。
利用者への影響とまだ決まっていないこと
影響はネットワーク停止、ブリッジ停止、市場流動性の変化、供給への不確実性として現れます。残高が表示されても移動や売却が通常どおり完了するとは限りません。一方、停止だけを理由に個々の残高が失われたとも断定できません。
公式は約2,800万THEOが外部市場で売却されたと説明
約2,800万THEOは不正生成総量ともBaseの発行量とも異なります。売却されなかった残高、別経路へ動いた残高、Mainnet側の記録を含む照合は継続中です。
最終損失・供給調整・善意取得者への対応は未決定
不正生成分をどう供給から除くか、事情を知らず購入した利用者の残高をどう扱うか、補償があるかは未決定です。巻き戻し、凍結、供給調整には技術面と公平性の問題があります。公式方針前に特定案を前提として取引するのは危険です。
善意取得者は攻撃者とは異なりますが、法的・運用上の扱いが自動的に決まるわけではありません。取引所、DEX、ブリッジ、ウォレットで記録も違うため、取引ハッシュと取得時点の情報が重要です。
BaseとRobinhood Chainのブリッジは侵入起点と未認定
公式は両ブリッジ自体を侵入起点とは認定していません。不正生成資産が移動または売却された場所と、最初に検証が破られた場所を混同しないでください。BaseやRobinhood Chain全体の障害という意味でもありません。
再開の条件と今後確認すべき公式発表
Autheoは修正、テスト、独立検証を経て段階的に復旧する方針です。再開日は未定です。SNSの憶測ではなく、対象サービス、対応バージョン、開始時刻、必要操作がそろった公式告知を待ちます。
再開日は未定で修正・テスト・独立検証が条件
すべての機能が同時に戻るとは限りません。Mainnet、バリデータ、個々のリレイヤー、Base向けブリッジ、Robinhood Chain向けブリッジ、市場は別々に確認される可能性があります。一つの再開から別経路も利用可能だと判断しないでください。
不正メッセージを拒否できるか、過去メッセージを重複処理しないか、資産識別子を照合できるか、権限変更が意図どおりかを検証する必要があります。独立検証の主体と範囲も確認点です。
技術原因と供給・補償方針の続報を確認
ポストモーテムでは悪用経路、影響期間、関連コントラクト、管理権限、検知と停止の時間軸、再発防止策を確認します。供給方針では不正生成分、既に売買された残高、各チェーンの整合性、最終流通量を確認します。
補償は対象者、基準時点、対象取引、申請方法、期限、実施主体が公式に示されるまで確定ではありません。全員補償や残高維持を予測しないでください。必要なら記録を保存して専門家へ相談します。
売買やブリッジの再開は公式告知で判断
再開告知では対象チェーン、コントラクトアドレス、公式UI、必要なウォレット操作を確認します。事故前に案内されたコントラクトも、最新方針と照合してください。
再開前に確認する5項目
「再開」という見出しだけで操作を始めず、次の5点が自分の利用経路について明記されたかを確認します。発表がMainnetだけを対象としているなら、Base向けブリッジや取引所の入出金まで戻ったとは限りません。
- 対象チェーンと機能:Mainnet、Base、Robinhood Chainのどれか。入金、出金、売買、片方向ブリッジのどこまで使えるか。
- 公式UI:最新の公式発表から案内されたURLか。事故前のブックマークやSNS広告から開かない。
- コントラクト:対象チェーンの公式コントラクトと一致するか。同名トークンを移行先と誤認しない。
- 保留取引への指示:再送、取消し、個別照合のどれが必要か。新規送金より先に既存取引への案内を読む。
- 供給・補償方針:対象数量、基準時点、善意取得者の扱い、申請主体と期限が正式決定したか。
段階復旧では「読み取り専用」「出金のみ」「入金のみ」「片方向のみ」の場合があります。チェーンが動いても、取引所や外部サービスは独自の安全確認を終えるまで入出金を止めることがあります。対象、開始時刻、制限、対応バージョンがそろった告知を基準にしてください。
自己管理ウォレットではチェーン名、トークンコントラクト、残高を照合します。取引所保有なら注文、約定、入出金、口座残高、取引所告知を保存します。どちらの場合も、過去の保留取引と新規送金を同時に進めないことが、残高差の原因を追ううえで重要です。
供給調整が示された場合は、Mainnetの不正生成総量、Baseの発行量、外部市場で売却された量のどれを対象にしているかを確認します。補償方針は、対象者、基準時点、対象取引、支払資産、申請方法、期限、実施主体が示されるまで確定情報として扱えません。
保有場所別に保存する記録
影響確認は、THEOをどこで取得し、事故時点でどこに置いていたかによって手掛かりが変わります。合計残高だけでなく、場所ごとに「チェーンまたは取引所」「取得日時」「取得方法」「数量」「現在の状態」「参照した公式告知」を一行ずつ記録してください。同じ表示名でもチェーンやコントラクトが違えば別の資産であり、Mainnetの残高、Base上の残高、Robinhood Chain上の残高、取引所口座を一括して扱うことはできません。
| 保有・利用場所 | 優先して保存するもの | 再開前に照合するもの |
|---|---|---|
| 自己管理ウォレット | アドレス、チェーン、コントラクト、取引ハッシュ、事故前後の残高 | 公式コントラクトと対象チェーンの再開範囲 |
| ブリッジ保留中 | 送信元・宛先、数量、日時、利用URL、エラー、両側の残高 | 保留取引への個別指示と再送可否 |
| 取引所口座 | 注文・約定・入出金履歴、口座残高、問い合わせ番号 | 取引所独自の売買・入出金再開告知 |
| DEXで取得 | 交換取引のハッシュ、プール、取得日時と数量 | 善意取得者・供給調整に関する公式方針 |
取引ハッシュは公開台帳上の照合に使えますが、シードフレーズ、秘密鍵、取引所のログイン情報、本人確認書類を公開投稿へ載せる必要はありません。公式サポートへ連絡するときも、公開できる取引情報と秘密情報を分けます。サポート担当者を名乗る相手から先に届いたDMではなく、公式サイトに掲載された窓口から問い合わせ、案件番号を保存してください。
今回の事故を一方向の処理で読み直す
今回の公表内容は、①不正なIBC資産が受け入れられる、②Autheo MainnetでネイティブTHEOへ変換される、③クロスチェーンメッセージが外部チェーンへ運ばれる、④Base側などで対応するTHEOが発行される、⑤市場で一部が売却される、という順序で読むと整理できます。約2.19億THEOは①〜②側で公式が示した総量、1.19億THEOは④のBase上で独立調査が確認した量、約2,800万THEOは⑤について公式が示した量です。約291.7〜292.2 ETHは⑤の交換を追跡した受取額で、段階ごとに数えている対象が違います。
この流れで、IBCは資産を受け入れて意味付けする側の規格・処理、Hyperlaneはチェーン間メッセージを配達・検証する仕組みとして登場します。Mailboxはメッセージの受け口、ISMは受信メッセージを正当と認める条件、リレイヤーはメッセージと検証用情報を届ける役目です。用語は事故の入口、変換、配達、宛先発行のどこに関わるかで読み分ける必要があります。
ただし、公表資料から確定できる直接の問題は、不正な資産がネイティブTHEOへ変換可能と認識されたことまでです。どの鍵が侵害されたか、そもそも鍵侵害があったか、不正メッセージがどこで作られたか、特定のISM設定がどう関与したかは技術ポストモーテム待ちです。「IBC規格そのものが破られた」「Hyperlane全体に欠陥があった」「Baseのブリッジが侵入された」と言い換えることはできません。
ポストモーテムが公開されたら、悪用の開始点、影響期間、資産識別子の確認方法、メッセージ認証、重複処理の防止、管理権限、検知から停止までの判断、影響コントラクト、再発防止策を確認します。監査報告が示された場合も、監査対象のコードと時点、事故時の設定、運用鍵、監査後の変更が範囲に含まれるかを分けて読みます。
事故後の残高表示だけで被害の有無を決めないことも重要です。表示が残っていてもブリッジや出金が停止している場合があり、反対に処理中の表示だけで資産喪失が確定したともいえません。送信元でロックまたは焼却まで進んだのか、メッセージが配達されたのか、宛先で発行または解放されたのかを取引ハッシュで分けて確認します。公式が照合手順を示すまでは、新しい操作で状態を変えず、取得した記録を維持してください。
情報源の読み分けと記事の更新方針
ネットワークの稼働状態、利用停止、個別手続きはAutheoの公式発表を優先します。数量や移動経路は取引ハッシュを示す独立調査で照合し、IBCやHyperlaneの一般的な処理は各公式技術資料で確認します。本記事の出典カードでは、それぞれ「公式一次情報」「独立調査」「技術仕様」と役割を表示しています。
公式は内部状況を説明できますが、調査途中では公開範囲が限られます。独立調査は公開取引を再現できても、非公開ログや停止判断までは確認できません。数字が食い違うときは、対象チェーン、集計期間、生成量、発行量、売却量、受取額のどれを数えたかを先に比べます。
本記事は暗号資産・ブロックチェーン領域の編集部が、2026年10月24日12時(日本時間)に公式発表、オンチェーン調査、技術仕様を突合して最終確認しました。新しい公式発表で事故経路、数量、再開条件、補償方針が変わった場合は更新日時と変更点を明示して訂正します。事実誤認の連絡はサイトの編集部窓口で受け付けます。
現時点で未確定の事項
- 悪用の根本原因と、鍵侵害の有無、不正メッセージが作られた箇所
- 最終損失と回収額、不正生成分の最終的な供給調整
- 事情を知らず取得した保有者の扱いと補償の有無・条件
- Mainnet、各ブリッジ、取引所を含む機能別の再開日
現時点の優先事項は「動かさない、再送しない、記録を残す、公式情報を待つ」です。数字の意味を分け、未確定の根本原因や補償を断定しないことが、混乱時の判断を誤らない土台になります。